


Dell SecureWorks определила пострадавших от RAT Comfoo

Троян Comfoo – гроза бизнеса и государства

Вредоносная программа Comfoo, использовавшаяся в 2010 году для взлома RSA, продолжает атаковать корпоративные и правительственные сети по всему миру. К такому неутешительному выводу пришли исследователи Dell SecureWorks, обнаружившие более 200 вариантов трояна.

Представители Dell SecureWorks Джо Стюарт (Joe Stewart) и Дон Джексон (Don Jackson) опубликовали новый отчет по исследованию угроз, в котором подробно описывается ситуация с трояном Comfoo. Он используется по всему миру для проникновения в закрытые сети, где большинство корпораций и правительственных организаций хранят важные данные. Банковские счета, торговые секреты и конфиденциальные правительственные программы – все эти данные лакомый кусок дляпреступников.

Согласно отчету, сегодня участились случаи APT (Advanced persistent threat) атак. Специалисты, занимающиеся APT, как правило, хорошо обучены, обладают доступом к техническим и финансовым ресурсам. Для проникновения в чужую сеть команды взломщиков чаще всего используют вредоносное программное обеспечение. При успешном получении доступа к сети, хакеры похищают необходимые им данные.

Ярким примером того стала кампания Comfoo. Эта система работает с 2006 года. Впервые о существовании угрозы мир узнал в 2010 году, после утечки данных из компании RSA. Согласно исследованию, RAT Comfoo использовался во время 64 нападений по всему миру. За последнее время было создано несколько сотен вариантов этой программы.

Чтобы проникнуть в корпоративную сеть Comfoo RAT часто заменяет собой DLL существующего, но неиспользуемого сервиса (новая служба при этом не устанавливается). Из-за этого вирус сложнее заметить системным администраторам. Руткит также используется для маскировки файлов Comfoo на диске. Трафик, который создается приложением, шифруется и перенаправляется в нужное место.

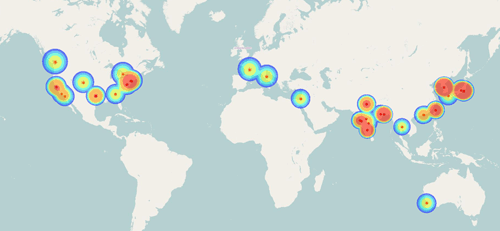
Местоположение главных жертв Comfoo.

Исследователям удалось определить, как Comfoo работает. Программа скачивает файлы, выполняет определенные команды и даже умеет открывать доступ к информации третьим лицам. По словам Dell SecureWorks, этим вирусом инфицированы правительственные и корпоративные сети в США, Европе и странах Азиатско-Тихоокеанского региона. Взломщики выбирают целью многие японские и индийские сайты, а также образовательные учреждения, медиа-, телекоммуникационные и энергетические компании. Часто хакеры также нападают на фирмы, предоставляющие услуги аудио- или видеоконференций. Эксперты полагают, что взломщики нападают на эти компании в поисках интересующей их интеллектуальной собственности или прослушивания переговоров.

Dell пока не сообщила название пострадавших компаний, но уже проинформировала их о взломе. По их оценкам в мире существуют еще и сотни других фирм, которые уязвимы перед Comfoo.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru