


Dell SecureWorks определила пострадавших от RAT Comfoo

Троян Comfoo – гроза бизнеса и государства

Вредоносная программа Comfoo, использовавшаяся в 2010 году для взлома RSA, продолжает атаковать корпоративные и правительственные сети по всему миру. К такому неутешительному выводу пришли исследователи Dell SecureWorks, обнаружившие более 200 вариантов трояна.

Представители Dell SecureWorks Джо Стюарт (Joe Stewart) и Дон Джексон (Don Jackson) опубликовали новый отчет по исследованию угроз, в котором подробно описывается ситуация с трояном Comfoo. Он используется по всему миру для проникновения в закрытые сети, где большинство корпораций и правительственных организаций хранят важные данные. Банковские счета, торговые секреты и конфиденциальные правительственные программы – все эти данные лакомый кусок дляпреступников.

Согласно отчету, сегодня участились случаи APT (Advanced persistent threat) атак. Специалисты, занимающиеся APT, как правило, хорошо обучены, обладают доступом к техническим и финансовым ресурсам. Для проникновения в чужую сеть команды взломщиков чаще всего используют вредоносное программное обеспечение. При успешном получении доступа к сети, хакеры похищают необходимые им данные.

Ярким примером того стала кампания Comfoo. Эта система работает с 2006 года. Впервые о существовании угрозы мир узнал в 2010 году, после утечки данных из компании RSA. Согласно исследованию, RAT Comfoo использовался во время 64 нападений по всему миру. За последнее время было создано несколько сотен вариантов этой программы.

Чтобы проникнуть в корпоративную сеть Comfoo RAT часто заменяет собой DLL существующего, но неиспользуемого сервиса (новая служба при этом не устанавливается). Из-за этого вирус сложнее заметить системным администраторам. Руткит также используется для маскировки файлов Comfoo на диске. Трафик, который создается приложением, шифруется и перенаправляется в нужное место.

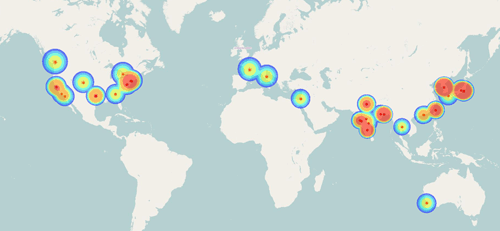
Местоположение главных жертв Comfoo.

Исследователям удалось определить, как Comfoo работает. Программа скачивает файлы, выполняет определенные команды и даже умеет открывать доступ к информации третьим лицам. По словам Dell SecureWorks, этим вирусом инфицированы правительственные и корпоративные сети в США, Европе и странах Азиатско-Тихоокеанского региона. Взломщики выбирают целью многие японские и индийские сайты, а также образовательные учреждения, медиа-, телекоммуникационные и энергетические компании. Часто хакеры также нападают на фирмы, предоставляющие услуги аудио- или видеоконференций. Эксперты полагают, что взломщики нападают на эти компании в поисках интересующей их интеллектуальной собственности или прослушивания переговоров.

Dell пока не сообщила название пострадавших компаний, но уже проинформировала их о взломе. По их оценкам в мире существуют еще и сотни других фирм, которые уязвимы перед Comfoo.

Подпишитесь на новости

SECURITM подключила внешние ИИ к данным об ИБ через MCP

Чтобы выяснить, какие высокие риски остались без задач, теперь можно спросить привычного ИИ. SECURITM запустила MCP-сервер: он позволяет внешнему ассистенту обращаться к данным платформы об активах, рисках, задачах и метриках без ручного переноса сведений в чат.

Как сообщает разработчик, это первый MCP-сервер среди российских SGRC/SOAR-систем. MCP — открытый протокол подключения ИИ к внешним инструментам и источникам данных.

Сценарий простой: пользователь спрашивает, какие критически важные активы остались без владельца, кто просрочил задачи или как изменились показатели за месяц. Ассистент находит сведения в SECURITM и собирает таблицу, сводку для руководства или проект плана работ.

Потом запрос можно уточнить — например, сгруппировать просрочки по ответственным. Подключение рассчитано на клиентов с поддержкой MCP. Среди вариантов разработчик называет GigaChat, решения Яндекса, Claude, ChatGPT, Cursor и локальные модели с соответствующей интеграцией. Настройка зависит от выбранного инструмента.

Сервер работает только на чтение: ИИ не сможет переписать риски или закрыть неудобные задачи, чтобы отчёт выглядел бодрее. Для подключения используется отдельный MCP-токен, доступ можно ограничить по IP-адресам.

Функция дополняет встроенного ИИ-ассистента: теперь работать с данными можно и из внешнего ИИ. Она доступна в платных версиях SECURITM — облачной и для установки в инфраструктуре заказчика.

Но порядок в реестрах нейросеть не создаст одним красноречием. Качество ответа зависит от исходных данных и модели, а выводы требуют проверки.

RSS: Новости на портале Anti-Malware.ru