


Японского миллионера обвиняют в распространении вредоносов для Android

Японского миллионера обвиняют в распространении вредоносов для Android

 Полиция префектуры Чиба (Япония) арестовала 9 человек, которых подозревают в распространении нежелательных электронных сообщений (спама). В этих сообщениях содержались ссылки на вредоносные сайты, инфицированные трояном Enesoluty. Инфицируя устройство, троян похищает хранящиеся на нём контактные данные. 

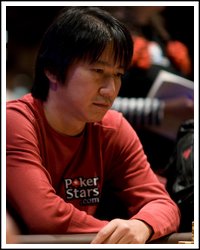
Среди арестованных оказался и японский миллионер, президент ИТ-компании, Масааки Кагава (Masaaki Kagawa), к тому же, сделавший целое состояние на игре в покер. 


Масааки Кагава  

По данным PokerPages.com, участвуя в турнирах по покеру, Кагава выиграл более $1,6 миллиона.

По данным полиции, Масааки Кагава создал целую сеть вредоносных доменов (около 150), на которых разместил различные вредоносные приложения. Таким образом ему удалось собрать базу из более 37 миллионов адресов электронной почты. Жертвами киберпреступника стали владельцы более 800000 устройств на базе Android.

Украденные адреса электронной почты злоумышленники использовали для рассылки спама, содержащего рекламу сайта несуществующей службы знакомств (известно, что сайт принадлежал Кагаве). По словам экспертов компании Symantec, именно люди, зарегистрировавшиеся на этом сайте, и были основным источником дохода компании Масаааки Кагавы. По неподтвержденным данным, на несуществующей службе знакомств компания заработала более 390 миллионов иен ($3,9 миллиона).

Эксперты компании Symantec также не исключают, что Кагава продавал похищенные контактные данные спаммерам и прочим злоумышленникам.

Учитывая имеющиеся доказательства, Масаааки Кагаве и его сообщникам, скорее всего, не удастся избежать суда.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru