


IOSCO и WFE опубликовали отчет по безопасности финансовых сделок

Половина всех операций по ценным бумагам страдает от кибератак

Международная организация комиссий по ценным бумагам (IOSCO) и Всемирная федерация бирж (WFE) опубликовали отчет, посвященный исследованию киберпреступности и методам защиты финансовых данных на рынке ценных бумаг.

Согласно материалам исследования, киберпреступность пока не имела существенного систематического влияния на рынок. Однако, учитывая тот факт, что технологии взлома постоянно совершенствуются, специалисты не советуют пренебрегать угрозами, тем более что потенциальный вред от кибер-атаки может оказаться чрезвычайно серьезным.

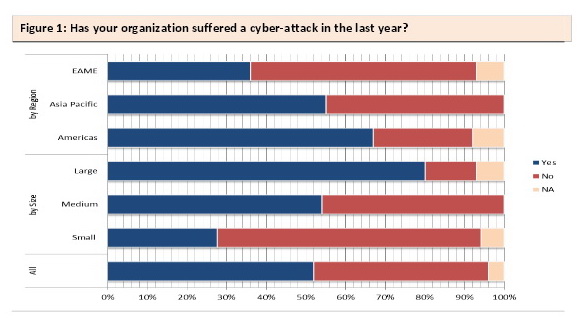
За последний год во время операций с ценными бумагами, примерно в 53% случаев осуществляются хакерские нападения. Подобные нападения отличаются от обычных видов киберпреступности, к которым все давно успели привыкнуть. В подобных случаях нападающие действуют не из желания нажиться, а просто ради того, чтобы помешать сделкам.

Количество пострадавшиз от кибератак в биржевом секторе экономики за прошедший год.

Взломщики в основном сосредотачивали внимание на вебсайтах и онлайн-сервисах, которые непосредственно связаны с торговлей ценными бумагами. Исследование также показало, что большая часть организаций хорошо знают о потенциальных угрозах и готовы отразить кибер-атаки. 93% респондентов также подготовились к возможному восстановлению данных. Все опрошенные финансовые организации говорят о том, что они могут распознать атаку в течение 48 часов. У 22% опрошенных имеется есть страховка на случай взлома.

Подпишитесь на новости

Взломанные украинские сайты раздают Windows-стилер под видом CAPTCHA

Злоумышленники взламывают легитимные сайты украинских компаний и подсовывают их посетителям поддельную проверку Cloudflare. Вместо галочки «Я не робот» человек получает инструкцию, как собственноручно установить на Windows новый инфостилер Psychedelic. Киберпреступникам остаётся только наблюдать за магией социальной инженерии.

Как выяснили специалисты Arctic Wolf Labs, вредоносная страница незаметно копирует в буфер обмена команду для msiexec.exe, а затем предлагает открыть окно «Выполнить» и вставить её.

Psychedelic крадёт пароли и токены из Chrome, Edge, Brave, Opera, Vivaldi и «Яндекс Браузера». Заодно он охотится за кошельками MetaMask, Trust Wallet, OKX Wallet, SafePal, Exodus, Electrum, Bitcoin Core и другими криптохранилищами. Вредонос закрепляется через планировщик заданий, модифицирует профили браузеров и связывается с управляющим сервером.


Одноразовой кражей дело не ограничивается. Операторы могут удалённо передавать стилеру новые задания и запускать на заражённом компьютере EXE, MSI, BAT, CMD и PowerShell-сценарии.

Исследователи нашли панель управления кампанией под названием «РУБЛЁВКА TDS». На момент анализа она зарегистрировала 557 просмотров приманки, 426 кликов и 79 завершённых действий.

Большинство пришлось на Украину: 446 просмотров и 71 успешное прохождение цепочки. Следы русскоязычного интерфейса позволяют предположить участие русскоговорящих операторов, однако окончательной атрибуции пока нет.

RSS: Новости на портале Anti-Malware.ru