

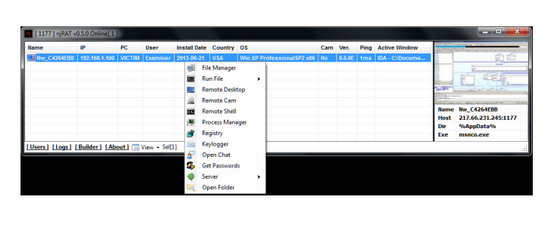

Эксперты зафиксировали резкий рост активности трояна "njRAT"

Эксперты зафиксировали резкий рост активности трояна "njRAT"

 Эксперты компании Fidelis Security Systems зафиксировали резкое увеличение количества кибератак с применением трояна "njRAT".

На сегодняшний день киберпреступники в основном используют njRAT для проведения целевых кибератак, целями которых являются, главным образом, телекоммуникации, энергетический сектор и информационные системы стран Ближнего Востока. Однако, так как вредонос находится в открытом доступе, эксперты полагают, что злоумышленники могут использовать его и для атак на другие цели.

Fidelis Security Systems утверждает, что троян "njRAT", который, как правило, распространяется посредством фишинговых атак, скрытых загрузок (drive-by download) и инфицируемых данным вредоносом приложений – имеет функции клавиатурного шпиона, может получить доступ к веб-камере жертвы, похищать логины и пароли, а также устанавливать командную оболочку.


Кроме того, вредоносная программа позволяет киберпреступникам получить доступ к рабочему столу компьютера жертвы, загружать и скачивать файлы, управлять процессами и вносить изменения в реестр.

Интересно, что, по словам экспертов, антивирусные решения некоторых крупных вендоров не способны обнаружить все модификации трояна.

Подпишитесь на новости

Атака дрона на дата-центр Яндекса нарушила работу сервисов

Облако тоже зависит от вполне земной инфраструктуры. В дата-центре Яндекса в Сасово Рязанской области произошел инцидент, затронувший часть оборудования и работу сервисов. Компания занимается восстановлением.

Как сообщает «Интерфакс», в Яндексе заявили, что ситуация на площадке находится под контролем, пострадавших нет. Команда устраняет последствия происшествия и возвращает затронутые сервисы в строй.

Yandex Cloud также сообщил о перебоях с электропитанием в зоне доступности ru-central1-b. По опубликованной информации, проблемы начались около 1:31 мск 8 октября. Клиентам рекомендовали по возможности перенести нагрузку в другие зоны доступности.

Причину инцидента в приведенном заявлении компании не раскрыли. Поэтому сообщения о пожаре или внешнем воздействии пока не стоит превращать в установленный факт.

Для бизнеса это очередное напоминание: размещение в облаке само по себе не обеспечивает отказоустойчивость. Если приложение зависит от одной площадки, проблемы на ней могут добраться и до пользователей. К сожалению, под раздачу попал и Anti-Malware.ru.

RSS: Новости на портале Anti-Malware.ru