


Рост активности трояна Bicololo угрожает пользователям Вконтакте и Одноклассников

Рост активности трояна Bicololo угрожает пользователям социальных сетей

Компания ESET, сообщает о растущей активности трояна Win32/Bicololo, нацеленного на русскоязычных интернет-пользователей. Win32/Bicololo – троянская программа, целью которой является кража персональной информации пользователей. Экспертами ESET обнаружена повышенная активность распространения данной угрозы – она рассылается под видом ссылок на графические файлы со стандартным расширением .jpg. При активации подобной ссылки, вместо открытия изображения начинается загрузка вредоносного файла.

Попадая на компьютер пользователя, вредоносная программа модифицирует системный файл hosts и прописывает в нем IP-адреса принадлежащих злоумышленникам фишинговых сайтов. При попытке перейти на легальный сайт, пользователь автоматически перенаправляется на его фальшивый аналог.

Рассматриваемая модификация Win32/Bicololo.A нацелена на персональные данные пользователей Вконтакте и Одноклассников (суммарное количество аккаунтов превышает 400 млн), а также на владельцев почты на сервисе Mail.ru (число пользователей превышает 30 млн человек). Адреса именно этих порталов, включая адреса мобильных версий сайтов, программа прописывает в файле hosts.

Вся информация, введенная пользователями на поддельных ресурсах, автоматически попадает к злоумышленникам. Стоит отметить высокое качество фальшивых страниц – так, фишинговый сайт, маскирующийся под главную страницу Вконтакте, отличается от оригинала лишь невозможностью сменить язык или воспользоваться защищенным https-соединением.

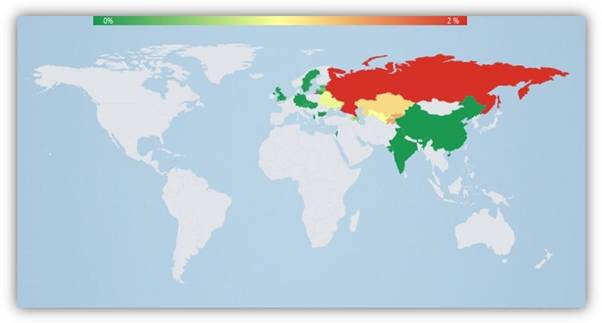
В 2013 году семейство троянов Win32/Bicololo неизменно попадает в рейтинг наиболее распространенных в России угроз, ежемесячно составляемый аналитиками ESET.


Рисунок. Активность Win32/Bicololo в мире.

Подпишитесь на новости

Gemini против аферистов: Android научат распознавать сложные схемы обмана

Фальшивый банк пишет, родственник звонит чужим голосом, а собеседник просит включить демонстрацию экрана. Google представила новые средства защиты Android от мобильного мошенничества: анализ подозрительных переписок, проверку ссылок и ограничения на переадресацию звонков.

Как сообщила Google, в ближайшие недели в Google Messages начнёт появляться добровольно включаемый режим усиленной защиты.

Он подключает облачные модели Gemini к анализу сложных разговоров с неизвестными отправителями — например, когда мошенник сначала долго втирается в доверие и лишь потом переходит к деньгам.

По словам корпорации, обработка проходит в зашифрованной среде Private AI Compute, где содержимое недоступно даже самой Google. На поддерживаемых устройствах локальная Gemini Nano также поможет проверять незнакомые ссылки с учётом актуальных веб-сигналов.

Отдельное обновление касается демонстрации экрана: Android будет скрывать поля входа и платёжные экраны в Chrome и Android WebView. Эту функцию распространяют в октябре на устройства с Android 15 и новее.

С начала декабря на Pixel и отдельных других устройствах появится защита от переадресации: приложениям запретят незаметно включать её в фоне, а перед применением вручную набранного MMI-кода пользователь получит предупреждение.


Google также расширяет проверку банковских звонков совместно с банками-партнёрами. Если звонящий выдаёт себя за банк, но проверка это не подтверждает, соединение завершается.


Набор функций зависит от устройства и региона. Поэтому обещать каждому Android-смартфону личного ИИ-телохранителя уже сегодня рано. Но мошенникам явно готовят дополнительные сложности.

RSS: Новости на портале Anti-Malware.ru