


McAfee выяснила, кто стоял за нападениями на Южную Корею

Южная Корея уже 4 года находится под давлением взломщиков

Компания McAfee выпустила новый отчет, в котором говорится, что глобальная атака на банки и телевизионные компании Южной Корей является частью более крупного нападения. Целью взломщиков, организовавших это нападение, было похищение важных правительственных и военных секретов.

Южная Корея находится под давлением кибер-взломщиков на протяжении последних 4 лет, как утверждают исследователи. McAfee считает, что замеченные атаки на телевизионные компании и банки – лишь верхушка айсберга, за которой скрывается настоящий заговор. Эту атаку окрестили «Operation Troy».

Напомним, что в марте представители Южной Кореи сначала обвинили в атаках Китай, однако потом посчитали виновной Северную Корею. McAfee не может точно сказать, какое именно государство стояло за нападением, однако кое-какие подробности имеются. Представители компании утверждают, что за нападениями стояло две группы «Whois Team» и «NewRomanic Cyber Army Team». Вероятно, обе эти организации управлялись одним человеком или группой.

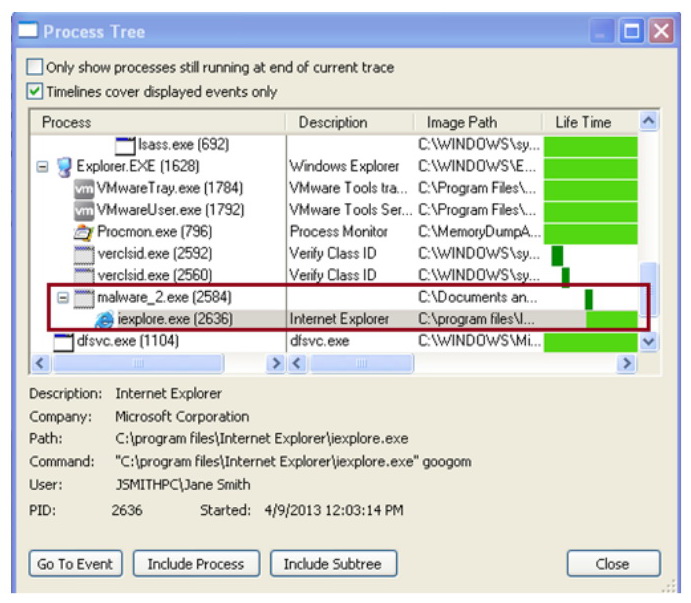
Троян, качавший корейский данные, в системных процессах.

Во время Operation Troy использовалось два трояна, которые устанавливались на пользовательские компьютеры с помощью пересылки файлов по форумам. После инсталляции программы, она могла шпионить за пользователями и уничтожать информацию на жестких дисках. В рамках кампании взломщики пытались собрать разведданные по южнокорейским военным организациям.

Подпишитесь на новости

Фото из Яндекс Диска предложили вытаскивать отдельной утилитой

Облако должно избавлять от возни с файлами. Но иногда для возвращения собственного фотоархива приходится искать отдельную программу. Пользователь Хабра verimash представил инструмент для скачивания фотографий и видео из «Яндекс Диска», включая раздел безлимитной автозагрузки, на фоне проблем с доступностью файлов.

Согласно описанию автора, если оригинал фотографии недоступен, программа пытается получить другую доступную версию изображения.

Здесь важное ограничение: уменьшенная копия может спасти сам снимок, но не вернуть исходное качество.

 

С видео сложнее. Утилита пытается загружать доступные фрагменты, однако итоговый файл может оказаться неполным или повреждённым.

 

Исходный код размещён на GitHub. При этом README описывает текущий вариант как прототип и перечисляет непроверенные элементы работы. Поэтому считать его готовым и гарантированным средством восстановления преждевременно.

Автор советует не удалять содержимое облака после выгрузки: доступ к оригиналам может восстановиться. Напомним, причиной недоступности части данных стали атаки на дата-центры Яндекса.

RSS: Новости на портале Anti-Malware.ru