


McAfee выяснила, кто стоял за нападениями на Южную Корею

Южная Корея уже 4 года находится под давлением взломщиков

Компания McAfee выпустила новый отчет, в котором говорится, что глобальная атака на банки и телевизионные компании Южной Корей является частью более крупного нападения. Целью взломщиков, организовавших это нападение, было похищение важных правительственных и военных секретов.

Южная Корея находится под давлением кибер-взломщиков на протяжении последних 4 лет, как утверждают исследователи. McAfee считает, что замеченные атаки на телевизионные компании и банки – лишь верхушка айсберга, за которой скрывается настоящий заговор. Эту атаку окрестили «Operation Troy».

Напомним, что в марте представители Южной Кореи сначала обвинили в атаках Китай, однако потом посчитали виновной Северную Корею. McAfee не может точно сказать, какое именно государство стояло за нападением, однако кое-какие подробности имеются. Представители компании утверждают, что за нападениями стояло две группы «Whois Team» и «NewRomanic Cyber Army Team». Вероятно, обе эти организации управлялись одним человеком или группой.

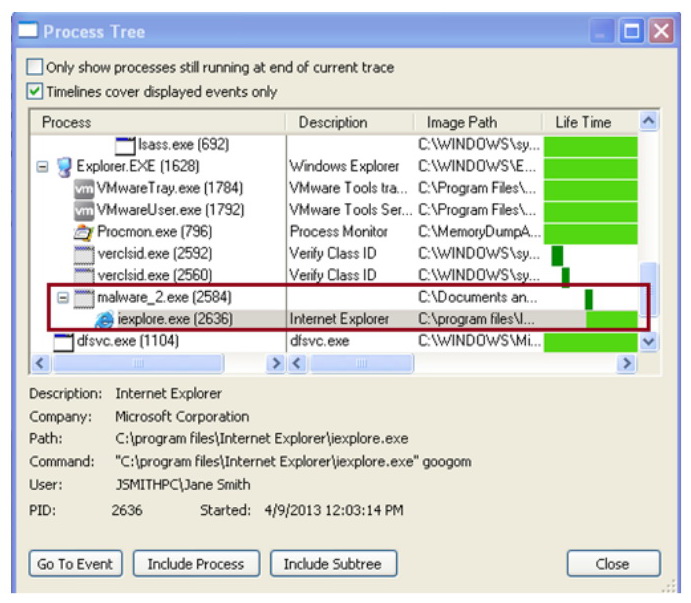
Троян, качавший корейский данные, в системных процессах.

Во время Operation Troy использовалось два трояна, которые устанавливались на пользовательские компьютеры с помощью пересылки файлов по форумам. После инсталляции программы, она могла шпионить за пользователями и уничтожать информацию на жестких дисках. В рамках кампании взломщики пытались собрать разведданные по южнокорейским военным организациям.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru