

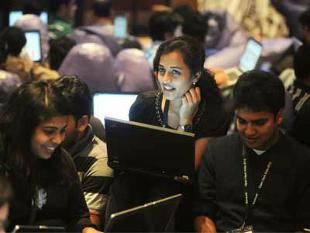

Yahoo соберет в Индии лучших хакеров и разработчиков

На этой неделе пройдет слет хакеров - Yahoo! Hack India

На этой неделе в Индии проходит мероприятие «Yahoo! Hack India», в котором примут участие программисты, разработчики, дизайнеры, хакеры, а также студенты из различных учебных заведений Индии.

В общей сложности на съезде будет присутствовать более тысячи специалистов. В их числе – 250 лучших в стране хакеров, которых отобрали во время недавнего соревнования по кодингу. Все эти специалисты будут участвовать в новых испытаниях, включая 24-часовой Hackathon, который пройдет с 13 по 14 июля 2013 года.

Место для проведения Yahoo! Hack India было выбрано особенно интересное – кибер-город Хидербад. Это будет первое хакерское мероприятие Yahoo!, которое компания будет проводить за пределами Бангалора, где располагается крупнейший исследовательский центр Yahoo!. Из-за внимания общественности компания планирует в ближайшие годы проводить мероприятие еще и во многих других крупных городах Индии.

Yahoo! Hack India.

Во время встреч хакеры смогут превратить свои идеи в работающие прототипы, проводить взлом разнообразных компьютерных сервисов, в поисках уязвимостей. Это дает разработчикам шанс поработать над идеями для новых продуктов, используя технологические решения от Yahoo, а также новейшие инструменты взлома. Поиск уязвимостей важен для Yahoo!, ведь несколько месяцев назад компания лишилась контракта с British Telecom, из-за постоянных взломов учетных записей пользователей.

Yahoo! Open Hack проводится с 2006 года. Это мероприятие уже проводилось в 7 странах.

Подпишитесь на новости

Telegram для iOS удалось атаковать через стикеры и без кликов

Кидаешь анимированный стикер, и чужой код запускается в Telegram без действий пользователя. О такой цепочке атаки рассказал исследователь Сайфелдин Азиз. По его словам, он объединил ошибки обработки анимации с обходом защитных проверок мессенджера и добился выполнения кода в клиенте для iOS.

Механизм описан в первью доклада Азиза на OffensiveCon Tokyo. Работа заняла год, а искать ошибки помогал фаззинг под управлением языковых моделей — автоматическая проверка библиотеки на специально изменённых входных данных.

В центре истории — rlottie, библиотека отрисовки анимированных стикеров. Исследователь обнаружил несколько ошибок повреждения памяти, затрагивающих Telegram для iOS, Android и компьютеров. Но заявленная цепочка выполнения кода построена именно для iOS: переносить этот результат на все платформы пока нельзя.

Telegram полагается на серверную проверку стикеров: опасный файл должен быть отсеян до попадания в клиент. Азиз утверждает, что нашёл логические ошибки в проверке и доставке, позволившие обойти ограничения. Получается, уязвимый обработчик защищали прежде всего контролем входящих файлов, и исследователь нашёл способ через этот контроль пройти.

По словам Азиза, после сообщения о находках Telegram продолжил делать ставку на ограничения доставки, сохранив уязвимый код в официальных клиентах.

Полной технической цепочки в аннотации нет. Затронутые версии, ограничения эксплуатации и актуальный статус исправлений не раскрыты.

RSS: Новости на портале Anti-Malware.ru