


AppRiver нашла 171 млн писем с вирусами в 2013 году

Белоруссия стала вторым по размеру источником спама в мире

Провайдер email-услуг и решений для защиты компьютеров, компания AppRiver выпустила новый отчет (Global Threatscape Report) за первую половину 2013 года. Согласно исследованию из 15 млрд сообщений, которые были исследованы компанией, 13 млрд относились к спаму. Из них 171 млн переносили вирусы.

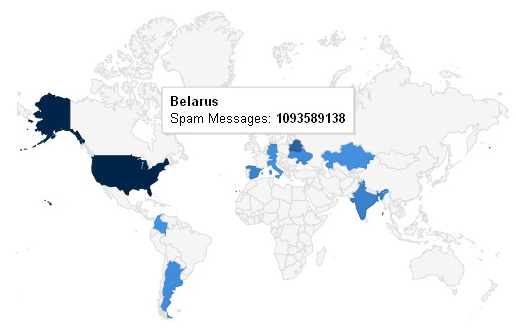
Главным источником спам-сообщений остается США. Тем не менее, компания отмечает, что в последнее время большое количество спам-сообщений начало исходить из Белоруссии. Эта бывшая советская республика занимает второе место в списке самых крупных источников спама. Среди всех писем, которые используются для рассылки вредоносных программ, значительную часть занимают послания, посвященные взрывам во время Бостонского марафона.

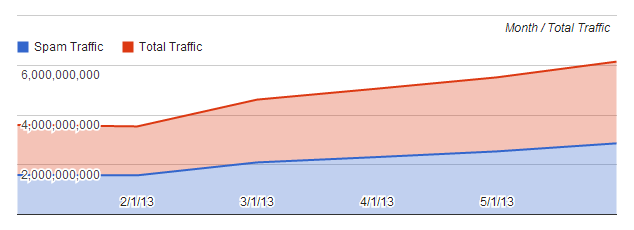
График, показывающий увеличение спам-траффика.

Специалисты отмечают, что если в последнее время в ваш почтовый ящик начало попадать слишком много спама, лучше не пытаться мониторить ваши email, а вместо этого просто перейти к последним действиям, сделанным с ваших аккаунтов в различных сервисах. Вполне вероятно, что люди стоящие за спамом каким-то образом получили доступ к вашей личной информации и email-адресу. С помощью спама махинаторы могут засорять ваш почтовый ящик, чтобы вы не смогли прочитать важные информационные письма от банков и других организаций. Тем временем все ваши деньги могут украсть.

Количество спама, отсылаемого из Белоруссии.


В период между январем и июнем 2013 года взломщики чаще всего нацеливались на Java и Adobe Flash уязвимости (BlackHole, Fiesta, RedKit), а также другие бреши в XSS, CSRF, Ruby и Adobe ColdFusion.

Подпишитесь на новости

Хакеры спрятали вредонос в обновлении ПО для дронов Quantum Systems

Неизвестные киберпреступники взломали корпоративную сеть немецкого производителя беспилотников Quantum Systems и разместили вредоносную программу на сервере обновлений компании. Код был замаскирован под обычное обновление Qbase, программы для планирования полетов.

В октябре командование Бундесвера на время приостановило полеты всех беспилотников компании. О кибератаке сообщил Der Spiegel.

Их используют украинские военные, а в Бундесвере они стоят на вооружении под названием Falke. По данным Spiegel, вредоносное обновление попало на серверы Бундесвера и других заказчиков, но до самих дронов не дошло. Его обнаружили при плановой проверке.

Расследованием занимаются Служба военной контрразведки Бундесвера, Федеральное ведомство по охране конституции и Федеральное ведомство по информационной безопасности. Кто стоит за атакой, пока не установлено.

Вечером 12 ноября Quantum Systems подтвердила инцидент. В компании заявили, что первичный анализ указал на кибератаку со стороны враждебных хакеров, а угрозу удалось локализовать вместе с профильными ведомствами.

По словам представителей Quantum Systems, эксплуатация беспилотников не несет рисков для пользователей. Компания считает, что стала целью именно из-за значимости своей работы для безопасности заказчиков.

Handelsblatt со ссылкой на компанию пишет, что запрет полетов действовал в Германии, а за ее пределами дроны продолжали работать в обычном режиме. Министерство обороны ФРГ обсуждать готовность техники отказалось.

RSS: Новости на портале Anti-Malware.ru