


Android-смартфоны столкнулись с опасным FakeAV

Новый фальшивый антивирус блокирует Android

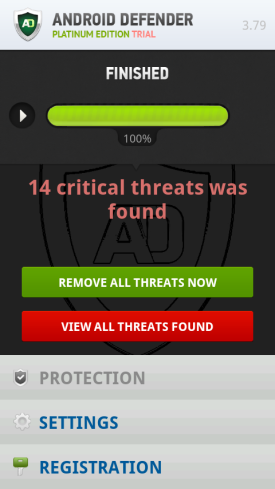
Компания Symantec нашла новую мобильную вредоносную программу Android.Fakedefender. При установки этот поддельный антивирус сообщает жертвам о том, что на их устройстве было идентифицировано несколько опасных угроз. Как и многие другие классические FakeAV, эта программа просит пользователей зарегистрироваться и заплатить небольшую сумму, чтобы избавиться от мнимых угроз.

До недавних пор поддельная антивирусная программа (FakeAV) оставалась популярным инструментом в работе взломщиков, атакующих настольные компьютерные системы. Однако по словам специалистов по безопасности, сегодня эта угроза также нависла над пользователями Android.

Отличительной особенностью Android.Fakedefender стало то, что это программа полностью блокирует устройство, следуя примеру ransomware. В большинстве случаев пользователи также не могут удалить это вредоносное устройство. FakeAV не дает даже запускать другие приложения.

Android.Fakedefender.

Android.Fakedefender меняет настройки операционной системы. В некоторых случаях пользователи не смогут осуществить полный сброс до заводских настроек в программном режиме. Придется все полностью сбрасывать через аппаратные настройки или путем подключения смартфона к компьютеру.

Если все пройдет успешно, некоторые пользователи все равно не смогут осуществить деинсталляцию, так как программа может зависнуть из-за проблем с совместимостью.

Эксперты полагают, что FakeAV в скором времени может стать главной проблемой для владельцев Android-устройств. Чтобы уменьшить возможный риск, пользователям советуют не устанавливать программы из непроверенных источников. Напомним, что в апреле 2013 компания «Доктор Веб» зафиксировала еще один поддельный антивирус для Android, принадлежащий к семейству Android.Fakealert.

Подпишитесь на новости

Роскомнадзор встроил машинное обучение в систему фильтрации трафика

Роскомнадзор внедрил механизм фильтрации интернет-трафика на основе машинного обучения и потратил на него 2,27 млрд рублей. Это следует из паспорта ведомственной программы цифровой трансформации на 2026-2028 годы. В документе указано, что РКН использует отечественную модель, развернутую на собственной инфраструктуре.

Ее название не раскрывается, большая языковая модель в системе не применяется.

С паспортом программы ознакомился Forbes. Механизм встроен в автоматизированную систему обеспечения безопасности российского сегмента интернета (АСБИ).

Через нее Роскомнадзор управляет ТСПУ, оборудованием для фильтрации трафика на сетях операторов связи. На установку новых и модернизацию действующих ТСПУ в 2026 году заложено 3,99 млрд рублей основного финансирования и еще 6,2 млрд рублей дополнительного.

О планах использовать ИИ для фильтрации стало известно в январе. В мае ведомство собиралось взять для этого модель Astra AI от «Группы Астра».

VPN в описании механизма прямо не упоминается. Дмитрий Кутейников из RKS Global считает, что модель может оценивать вероятность использования VPN по внешним признакам, например по размеру и ритму пакетов или длительности сессии, без чтения содержимого. По его словам, под ошибочную блокировку могут попасть корпоративные VPN и облачные сервисы.

RSS: Новости на портале Anti-Malware.ru