

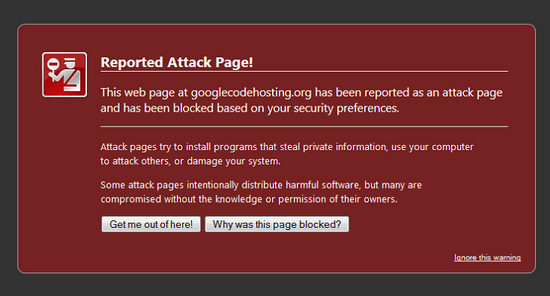

Новый Java-троян поселился на американских сайтах о безопасности

Zscaler нашла 60 зараженных вебсайтов

Компания Government Security News (GSN) остановила работу вебсайта gnsmagazine.com после того как стало известно, что через ресурс распространяется вредоносное программное обеспечение. Все посетители сайта, которым не посчастливилось заглянуть на страницу несколько дней тому назад, получили на свою систему вирус, который распространялся неизвестным дистрибьютором.

После расследования, эксперты компании Zscaler также обнаружили, что с 13 июня эта же вредоносная программа поселилась на 65 вебсайтах. Исследователи выяснили, что нападение проводилось в три этапа. Сначала, на ресурсы попадала вредоносная реклама от openxadvertising.com.

Потом, жертв заманивали на такие домены, как googlecodehosting.com, googlecodehosting.org и googlecodehosting.net. И в конце с этих страниц на системы жертв попадали вредоносные файлы .jar. Они были специально созданы для того, чтобы открывать известные уязвимости в Java, чтобы закачивать трояны (ZeroAccess Trojan) на компьютеры жертв.

Представители Zscaler предупредили владельцев всех инфицированных сайтов. После проведения профилактических работ, многие из них уже вернулись к работе. Представители GSN также подтвердили, что вебсайт вернулся к работе.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru