

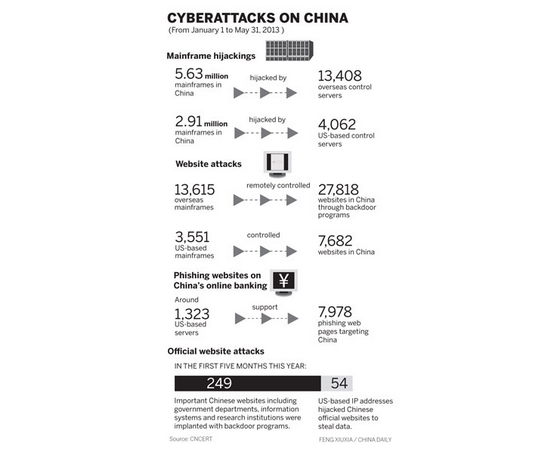

CNCERT опубликовал данные кибершпионской деятельности США на территории КНР

CNCERT опубликовал данные кибершпионской деятельности США на территории КНР

 Незадолго до встречи президента США Барака Обамы (Barack Obama) с президентом КНР Си Цзиньпином, директор CNCERT Хуан Ченцин (Xi Jinping) заявил, что его ведомство располагает огромным количеством данных, свидетельствующих о том, что США ведет агрессивную кибершпионскую деятельность в пространстве Китайской Народной Республики. 


Он утверждает, что этих данных вполне достаточно, чтобы предъявить США официальные обвинения в кибершпионаже против КНР, подобно тому, как это делают власти США. При этом зачастую эти обвинения звучат, как ничем не подкрепленные мнения отдельных бывших и нынешних правительственных чиновников, которые нередко высказывают их на условиях анонимности.

По данным CNCERT, только в период с 1 января по 31 мая текущего года хакеры, действовавшие с территории США с более чем 4000 серверов, скомпрометировали 2, 91 миллиона компьютеров на территории Китая.

Хуан Ченцин призвал США прекратить политические спекуляции. Выразив уверенность, что таким образом невозможно решить существующие проблемы в отношениях между двумя странами.

Директор CNCERT высоко оценил успехи сотрудничества двух стран в борьбе с киберпреступностью. По его словам, CNCERT уже практически завершил расследование 32 инцидентов, данные по которым ведомство получило от США.

Хуан Ченцин отказался комментировать сообщение о том, что китайские хакеры, якобы действовавшие по заданию правительства КНР, выкрали у военных США данные о более чем 20 видах новейших вооружений из информационных систем Пентагона. При этом он заявил, что США следует тщательнее охранять подобного рода информацию и не держать ее в информационных сетях, доступ к которым можно получить из публичного сегмента сети Интернет.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru