


CNCERT опубликовал данные кибершпионской деятельности США на территории КНР

CNCERT опубликовал данные кибершпионской деятельности США на территории КНР

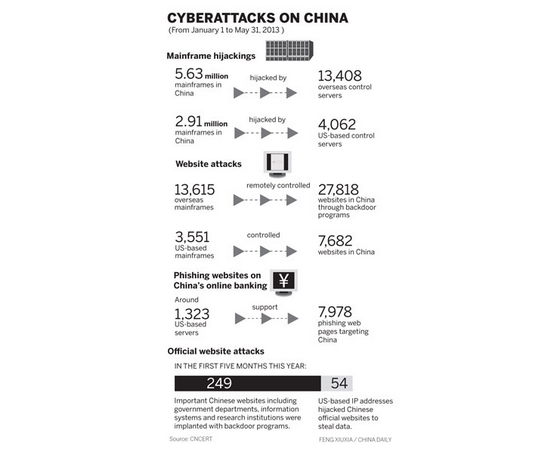
 Незадолго до встречи президента США Барака Обамы (Barack Obama) с президентом КНР Си Цзиньпином, директор CNCERT Хуан Ченцин (Xi Jinping) заявил, что его ведомство располагает огромным количеством данных, свидетельствующих о том, что США ведет агрессивную кибершпионскую деятельность в пространстве Китайской Народной Республики. 


Он утверждает, что этих данных вполне достаточно, чтобы предъявить США официальные обвинения в кибершпионаже против КНР, подобно тому, как это делают власти США. При этом зачастую эти обвинения звучат, как ничем не подкрепленные мнения отдельных бывших и нынешних правительственных чиновников, которые нередко высказывают их на условиях анонимности.

По данным CNCERT, только в период с 1 января по 31 мая текущего года хакеры, действовавшие с территории США с более чем 4000 серверов, скомпрометировали 2, 91 миллиона компьютеров на территории Китая.

Хуан Ченцин призвал США прекратить политические спекуляции. Выразив уверенность, что таким образом невозможно решить существующие проблемы в отношениях между двумя странами.

Директор CNCERT высоко оценил успехи сотрудничества двух стран в борьбе с киберпреступностью. По его словам, CNCERT уже практически завершил расследование 32 инцидентов, данные по которым ведомство получило от США.

Хуан Ченцин отказался комментировать сообщение о том, что китайские хакеры, якобы действовавшие по заданию правительства КНР, выкрали у военных США данные о более чем 20 видах новейших вооружений из информационных систем Пентагона. При этом он заявил, что США следует тщательнее охранять подобного рода информацию и не держать ее в информационных сетях, доступ к которым можно получить из публичного сегмента сети Интернет.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru