


Спаммеры используют уязвимость открытого перенаправления на сайте CNN

Спаммеры используют уязвимость открытого перенаправления на сайте CNN

Спаммеры используют уязвимость открытого перенаправления на сайте CNN

 Основатель E Hacking News Сабари Сельван (Sabari Selvan) выявил новую кампанию по рассылке спама в Twitter. По словам Сельвана, киберпреступники рассылают со своего аккаунта нежелательные сообщения (спам), содержащие ссылки на интернет-сайты, рекламирующие весьма сомнительные диеты.

Наиболее примечателен тот факт, что спаммеры активно используют уязвимость открытого перенаправления на сайтах CNN и Yahoo. Таким образом, переходя по ссылке, жертва перенаправляется на рекламируемый киберпреступниками сайт с официального сайта CNN и Yahoo.

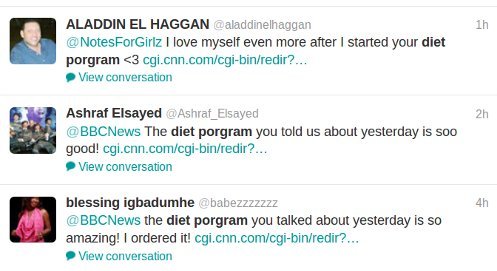
Ссылки, вроде hxxx://cgi.cnn.com/cgi-bin/redir?URL=hxxx://tumblrhealth.me", сопровождаются восторженными откликами, якобы оставляемыми людьми, опробовавшими предлагаемую диету. Например:

"The diet porgram you told us about yesterday is soo good! hxxx://cgi.cnn.com/cgi-bin/redir?URL=hxxx://tumblrhealth.me" One of the tweets posted from the spammers' twitter account reads (диета, о которой вы рассказывали вчера, просто замечательна).


Используя уязвимости открытого перенаправления на сайтах, вроде CNN и Yahoo, киберпреступники одновременно решают несколько задач:

- Высокая степень доверия потенциальных жертв;

- Системы фильтрации не блокируют жертвам доступ к сайту, так как запрос поступает от известного легитимного сайта.

Это далеко не первый раз, когда сайты CNN используются подобным образом. В частности, в 2010 году спаммеры воспользовались уязвимостью открытого перенаправления на сайте ads.cnn.com.


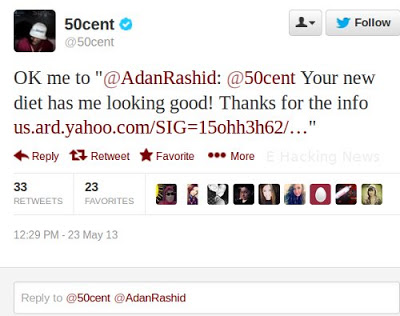
По имеющейся информации, жертвой кампании, организованной киберпреступниками, стал Twitter-аккаунт рэпера 50Cent (@50Cent), который имеет 7,6 миллиона подписчиков.

Подпишитесь на новости

Apple и Microsoft внесли в реестр ОРИ с требованием хранить данные россиян

Роскомнадзор включил Apple и Microsoft в реестр организаторов распространения информации. Записи датированы 2 октября 2026 года, но внимание на них обратили только сейчас. Статус предполагает обязанности по хранению данных и взаимодействию с уполномоченными госорганами.

В официальном реестре Роскомнадзора Microsoft получила номер 593-РР, Apple — 594-РР.

Доступ к указанным в карточках сайтам компаний не ограничен. Добровольно корпорации попали в список или по решению регулятора, не уточняется.

ОРИ — владельцы систем и программ, предназначенных для передачи и обработки электронных сообщений. Под определение подпадают, например, мессенджеры, соцсети и форумы.

Закон требует хранить в России сведения о пользователях и фактах обмена сообщениями три года. Для самого содержимого — текстов, голоса, изображений и видео — установлен срок до шести месяцев. В предусмотренных законом случаях информацию необходимо предоставлять уполномоченным органам.

Ранее в реестр внесли WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Skype, Wire и Cloudflare. Теперь список пополнили ещё два технологических гиганта. Как именно Apple и Microsoft будут выполнять требования, в опубликованных сведениях не раскрывается.

RSS: Новости на портале Anti-Malware.ru