23 мая 2013 г. началось массовое распространение троянской программы среди пользователей Skype. Распространение происходит путем спам-рассылки сообщения, предлагающего получившему его пользователю перейти по ссылке и посмотреть на фотографию в Facebook.
Переход по ссылке приводит к загрузке с файлообменных сервисов 4shared.com или dropbox.com архива facebook_profile.zip, содержащего вредоносную исполняемую программу под именем profile-facebook_23052013_img.exe.
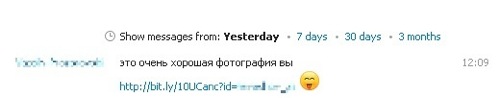
Типичная фраза, сопровождающая вредоносную ссылку, выглядит как «это очень хорошая фотография вы http://bit.ly/10UCanc?id=ХХХ», где ХХХ - Skype-логин получателя. Сообщения с вредоносной ссылкой поступают от пользователей, состоящих в контакт-листе получателя, сообщает cnews.ru.
Первые сообщения от пользователей, получивших подозрительные сообщения, поступили около 12 часов дня 23 мая. «Лаборатория Касперского» заявила, что начало атаки пришлось примерно на 11:00 того же дня.
По данным антивирусного эксперта «Лаборатории Касперского» Дмитрия Тараканова, в архиве спам-рассылки распространяется вредоносная программа Backdoor.Win32.CPD.phy.
К 15 часам 23 мая специалисты «Лаборатории Касперского» обнаружили около 30 разновидностей этого бэкдора и зафиксировали около 1700 его атак более чем в 70 странах мира. Такое число инцидентов позволяет назвать атаку широкомасштабной.
Типичное сообщение с вредоносной ссылкой содержит Skype-логин получателя
Распространяемый в ходе атаки бэкдор служит для загрузки на зараженный компьютер другого трояна - Trojan.Win32.Yakes.csli. Он, в свою очередь, служит для рассылки вредоносных ссылок по контакт-листам мессенджеров Skype, Windows Messenger, QIP, Google Talk и Digsby. Таким образом, сегодняшняя атака преследует цель создания сети зараженных компьютеров, которая впоследствии может быть использована ее авторами.
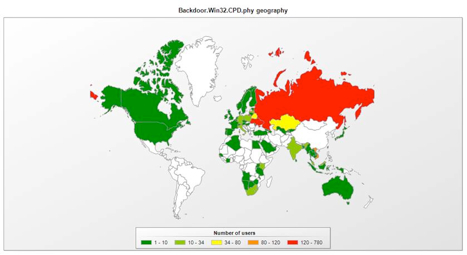
Интересен ареал распространения атаки. По данным «Лаборатории Касперского», более половины атакованных сегодняшней спам-рассылкой компьютеров приходится на Россию, и около 80% на страны СНГ.
География спам-атаки 23 мая 2013 г.
Сегодняшняя рассылка - как минимум вторая за полгода массовая вредоносная спам-рассылка в Skype.
В октябре 2012 г. похожим путем через Skype распространялся ZIP-архив с многофункциональным червем Worm.NgrBot, включающим зараженный компьютер в ботнет и привлекающий его к DDoS-атакам. Ареал прошлой эпидемии позволял судить, что, как и нынешняя, она зародилась в странах СНГ.









