


Новый вредонос атакует системы интернет-трейдинга QUIK

Новый вредонос атакует системы интернет-трейдинга QUIK

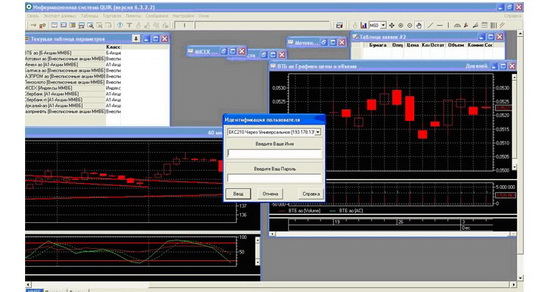
 Эксперты компании Group-IB выявили вредоносную программу, созданную специально для атак на системы интернет-трейдинга и брокерского обслуживания - Quickly Updatable Information Kit (QUIK).

QUIK используется различными финучреждениями в России и по всему миру. В России данную платформу для организации доступа к биржевым торгам в режиме онлайн используют: Сбербанк, Альфа-Банк, Промсвязьбанк и т.д.

Эксперты Group-IB отмечают, что до недавнего времени кибератаки на системы интернет-трейдинга проводились посредством ненадёжных или фальшивых партнеров.

Однако в ноябре 2012 года Group-IB обнаружила первый вредонос, разработанный специально для компрометации систем QUIK-Дилер и QUIK-Брокер. Данные системы активно используются для организации торгов на Московской Межбанковской Валютной Бирже (ММВБ) - одной из ведущих фондовых бирж России.

Попадая на компьютер жертвы, вредоносная программа инфицирует систему, проверяя её на присутствие приложений системы QUIK. Обнаружив их, вредонос начинает записывать действия пользователя, с целью извлечь ценную информацию.

Все снимки экрана и похищенные данные учётных записей вредонос пересылает на С&C-сервер, контролируемый киберпреступниками.

По словам экспертов Group-IB, основой вредоносной программы, используемой злоумышленниками для кибератак на приложения системы QUIK, стала шпионская программа Ranbyus. Известно, что Ranbyus поражает системы интернет-трейдинга, работающие под управлением операционной системы Windows. По имеющейся информации, функции вредоноса схожи с функциями трояна ZeuS. Он использует VNC для обеспечения удаленной связи с компьютером жертвы, и незаметного сбора и передачи данных, благодаря чему Ranbyus способен обойти практически любые фильтры (так как кражи совершаются с IP-адреса жертвы). Для кибератак на системы QUIK также применяется троянец Broker-J, использующий другую технику. Данный вредонос просто похищает ключ шифрования из хранилища QUIK и пересылает его злоумышленникам.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru