После значительного роста количества спама в феврале в первый весенний месяц объем почтового мусора стабилизировался на уровне в 70,1%. Однако радости от этого пользователи не почувствовали, поскольку наряду с этим доля вредоносных вложений в незапрошенной электронной корреспонденции существенно увеличилась и достигла 4%.
В марте спамеры традиционно старались использовать тему праздников для привлечения внимания к своим письмам, не упуская при этом из виду и «горячие» новости. К ним, безусловно, относятся сообщения о смерти президента Венесуэлы Уго Чавеса. Одними из первых на трагическое известие отреагировали интернет-мошенники, которые стали активно использовать в электронных рассылках темы, связанные с Боливарианской Республикой. Так, одно из мошеннических писем было разослано от имени начальника морского порта Венесуэлы, который якобы просил помочь ему сохранить деньги, полученные от продажи дизельного топлива Южному Судану. При этом в первом письме мошенники не обещают адресату конкретную сумму за содействие, и только в ходе дальнейшей переписки предлагается денежное вознаграждение, сообщает информационная служба «Лаборатории Касперского».
В другой рассылке распространялось письмо якобы от начальника службы безопасности и по совместительству близкого друга Уго Чавеса. Как всегда, «нигерийские» мошенники не ограничивают полет своей фантазии: «друг» имеет доступ к деньгам, которые покойный президент хранил на банковском счету своей тайной возлюбленной, и теперь готов предложить получателю письма 25% от общей суммы за помощь в выводе средств.
На этом опасности для пользователей в почте не ограничиваются. После некоторого затишья злоумышленники, распространяющие вредоносные программы по электронной почте, возобновили рассылку писем – подделок под уведомление о бронировании отелей и авиабилетов. В частности, в марте была зарегистрирована новая рассылка подделок под уведомление о бронировании номера в Atlantic Hotel. В письме, написанном от лица менеджера отеля, злоумышленники благодарили получателя за бронирование и сообщали, что ожидают его приезда в отель 20 марта 2013 года. Если получатель открывал приложенное к письму «уведомление о бронировании», происходило заражение компьютера троянцем, который используется для вымогания денежных средств или финансовой информации.
В географическом распределении спам-потоков в марте обострилась борьба между США и Китаем, которые с переменным успехом оказываются на верхней строчке рейтинга государств, с территории которых распространяется больше всего незапрошенной электронной корреспонденции. В прошлом месяце в этой «схватке» победителем вышла Поднебесная, на долю которой приходится четверть всего почтового мусора. В то же время вклад США увеличился лишь незначительно (+0,4%), и в итоге эта страна откатилась на вторую позицию.
Страны-источники спама в мире
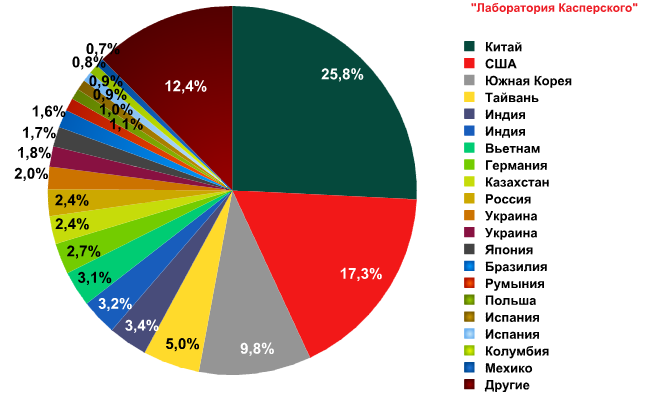
В Рунете также произошла рокировка. Прежний лидер, Индия, получила «серебро», а ее место занял Тайвань, поднявшийся с третьей позиции. Россия же, как и в глобальном рейтинге, постепенно сдает позиции и в марте переместилась с 6-й на 8-ю строчку.
«Март стал месяцем стабильности для спама. Это отразилось не только на доли почтового мусора, но и на распределении основных его источников, прежде всего США и Китае, на долю которых приходится до 43% всех нежелательных сообщений, – прокомментировала Татьяна Щербакова, старший спам-аналитик «Лаборатории Касперского». – В апреле мы ожидаем уменьшение количества рассылок, использующих тематику различных праздников для рекламы товаров и услуг, но в то же время весьма вероятно появление русскоязычного «пасхального» спама. Одновременно, из-за двукратного увеличения в марте доли фишинговых писем пользователям также следует быть более осмотрительными с почтой. Это в первую очередь касается владельцев аккаунтов в соцсетях, на которых приходится треть всех фишинговых атак».









