


NPR наказали за неверное освещение событий в Сирии

Сирийская электронная армия атаковала сайты NPR

Сирийская электронная армия – группа хакеров, которая поддерживает текущий режим в Сирии, напала на очередную медиа-организацию. Ее целями оказались вебсайты и учетные записи в Twitter, принадлежащие NPR – американской публичной радиостанции.


«В начале этой неделе несколько заметок на вебсайте NPR были специальным образом модифицированы. В заголовках был использован текст «Сирийская электронная армия была здесь. Некоторые эти заметки активно распространялись и публиковались на вебсайтах NPR Member Station», – говорят официальные представители NPR.

«Мы внесли все необходимые поправки к этим заметкам на NPR.org и продолжаем работать с нашими партнерами. Схожие «сирийские» высказывания были опубликованы на многих Twitter-записях NPR. С этими учетными записями также разберутся. Мы внимательно следим за ситуацией», – добавляют эксперты.

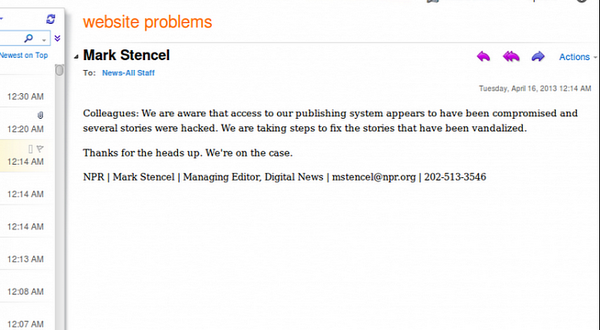
Письмо редактора NPR.


В дополнении к взлому вебсайта, взломщики также опубликовали email, который отсылал управляющий редактор NPR своим сотрудникам. Это означает, что хакеры также получили доступ к некоторыми email-аккаунтам.

Хакеры не сообщали, зачем они нацелились на сайты NPR, но скорее всего это связано с тем, как данная компания освещала события в Сирии. Многочисленные медиа-организации оказались под атакой Сирийской Электронной Армии в прошлом. Их часто обвиняли в том, что они публикую заметки, которые не имеют ничего общего с текущей ситуации в Сирии.

Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru