


Киберпреступники рассылают письма - предупреждения о войне с КНДР

Киберпреступники рассылают письма - предупреждения о войне с КНДР

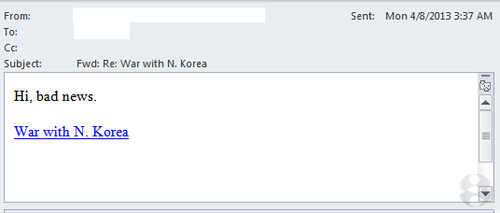
 Специалисты компании ThreatTrack Security выявили новую кампанию по распространению вредоносных программ. На этот раз киберпреступники рассылают вредоносные письма, в теме которых указано :"Fwd: Re: War with N. Korea." В письме, как правило, содержится следующий текст: "Hi, bad news. War with N. Korea." (Привет, плохие новости. Война с Северной Кореей). В письме также содержится ссылка, перейдя по которой, жертва злоумышленников попадает на сайт, инфицированный вредоносом Cridex, входящим в набор эксплойтов Blackhole.


По данным Microsoft Malware Protection Center, Cridex перехватывает учётные данные жертв при входе в аккаунты на различных сайтах, в частности, Facebook, Twitter, Blogger.com, Flickr, Livejournal.com, BankofAmerica.com, Chase.com, Citibank.com, WellsFargo.com и т.д.

Эксперты советуют интернет-пользователям не переходить по сомнительным ссылкам, а тем, кто интересуется ситуацией вокруг Северной Кореи, пользоваться проверенными источниками. По данным ThreatTrack Security, в рамках в кампании по распространению вредоносов, злоумышленники также используют ряд других тем, которые зачастую помещают в тему письма. Например, "Re: Bank of America bankruptcy," "Re: Fwd: Tax havens busted," "Re: M&I Bank bankruptcy," "Re: Fwd: Shedding light on 'dark matter,'" и "Fwd: Re: First Citizens Bank bankruptcy.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru