


Моментальное детектирование инцидентов – важный критерий выбора DLP-систем

Моментальное детектирование инцидентов – важный критерий выбора DLP-систем

В первом квартале 2013 года компания «МФИ Софт» провела исследование среди специалистов по информационной безопасности, касающееся их приоритетов при построении систем защиты. Исследование проводилось методом открытого опроса и закрытого анкетирования, в котором приняли участие 126 специалистов по информационной безопасности. Большая часть исследования касалась контроля корпоративных каналов коммуникаций и приоритетов специалистов при выборе DLP-систем.

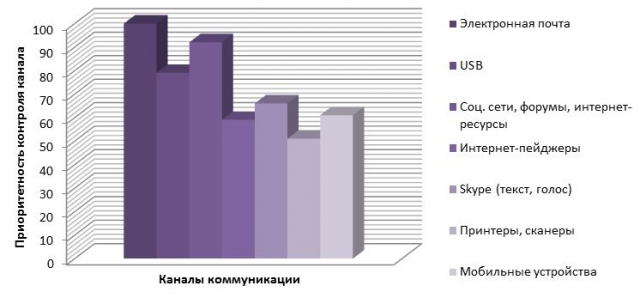
Наиболее актуальными на сегодня каналами потенциальной утечки данных стали шифрованная электронная почта (в том числе личная, на бесплатных сервисах), социальные сети и USB-носители (флешки, внешние жёсткие диски и т.д.).

Несколько меньше ИБ-специалисты беспокоятся за принтеры и интернет-мессенджеры (исключая Skype).


При выборе систем DLP (защиты от утечек информации) большая часть респондентов обращает особое внимание на скорость поступления уведомлений о нарушениях политики информационной безопасности – по мнению специалистов, система должна уведомлять оператора в режиме реального времени.

Также отмечают важность простоты интеграции с другими элементами информационной безопасности (средствами шифрования данных, firewall и т.д.).

Наименьший приоритет ИБ-специалисты отдают возможности блокировки действий пользователя, объясняя это опасениями за снижение скорости и качества работы и, как следствие, парализации системы защиты.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru