


Член группы LulzSec признал вину

Приговор LulzSec зачитают в мае

Британец был признан виновным в участии в кибератаках, организованных хакерской группой LulzSec в 2011 году на вебсайты Sony, ФБР, ЦРУ, PBS и многих других организаций.


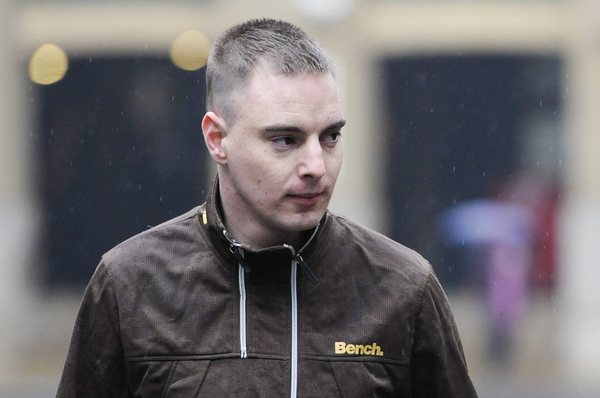
Как сообщает информационное агентство Associated Press, 26-летний Райан Экройд, также известный под кличкой «Kayla», признал, что он участвовал в неавторизированном нападении на чужую компьютерную систему. Экройд присоединился к длинному списку обвиняемых, в котором также числится 18-летний Мустафа Аль-Бассам, 20-летний Джейк Дэвис и 21-летний Райан Клиари. Все вместе они принадлежали к единой хакерской группировке, осуществлявшей нападения на различные сайты в 2011 году. Согласно Ars Technica, четверо взломщиков будут официально приговорены 14 мая 2013 года в Лондоне. Им угрожает 10-летний срок заключения.

26-летний Райан Экройд.

Группа LulzSec прославилась летом 2011 года (время, получившее название «лето лулзов»), после того как атаковала целый ряд сайтов известных организаций и компаний: ЦРУ, ФБР, Сенат США, Британская полиция, Sony, Fox, PBS и Nintendo (и ряд других видеоигровых компаний). Среди наиболее известных проказ LulzSec стала публикация на вебсайте PBS (Public Broadcasting Service) заметки, в которой говорилось, что рэперы Тупак Шакур и Бигги Смолз были все еще живы. Группировка также взломала учетные записи тысяч пользователей Sony Pictures.

Когда взломщиков все-таки поймали и задержали, ФБР рассказало, что лидер группы Хектор Ксавьер Монсегур, известный под ником «Sabu», на самом деле являлся информатором правительства США.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru