


Управление правительственной связи (GCHQ) рассылает пароли незашифрованными

Управление правительственной связи (GCHQ) рассылает пароли незашифрованными

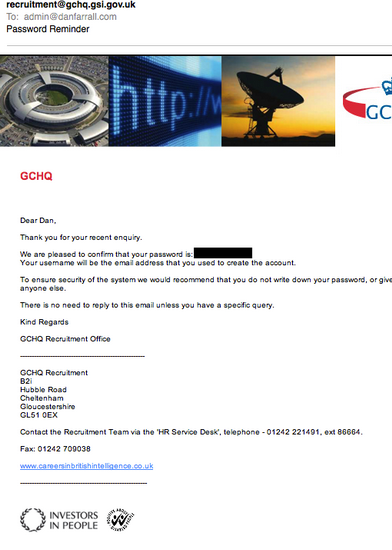
 Блоггер Дэн Фаррэлл (Dan Farrall), студент 3-го курса факультета цифровой и компьютерно-технической экспертизы университета Тиссайда (Teesside University), предупреждает, что Управление правительственной связи Великобритании (GCHQ) рассылает пароли незашифрованными.

По словам Фарелла, он зарегистрировался на сайте вакансий GCHQ для подачи заявки в качестве соискателя вакансий, но забыл пароль учетной записи. В ответ на запрос на восстановление забытого пароля, на указанный им электронный ящик пришло письмо, содержащее пароль в незашифрованном виде.


Фаррелл утверждает, что ещё 28 января этого года сообщил в GCHQ об инциденте, отправив в GCHQ электронное письмо, ответа на которое так и не получил. Почти через 2 месяца (23 марта) Дэн Фаррел (Dan Farrall) ещё раз послал запрос на восстановление пароля - и вновь получил его в незашифрованным.


В заявлении, сделанном для The Inquirer, пресс-секретарь GCHQ отметил, что на сегодняшний день ведомство ведёт переговоры с поставщиками соответствующего оборудования о замене устаревшей системы отслеживания заявок соискателей вакансий.


Следует отметить, что на момент написания данного материала, доступ к сайту вакансий GCHQ отсутствовал (якобы по причине проведения технических работ).

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru