


Управление правительственной связи (GCHQ) рассылает пароли незашифрованными

Управление правительственной связи (GCHQ) рассылает пароли незашифрованными

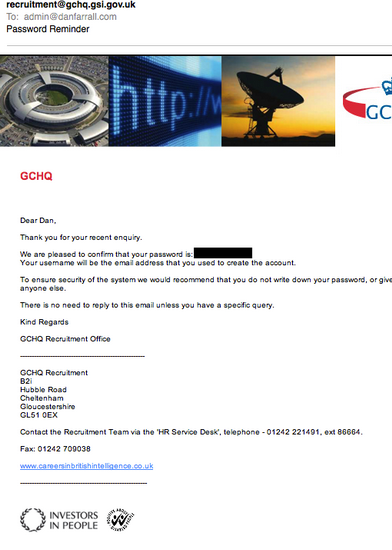
 Блоггер Дэн Фаррэлл (Dan Farrall), студент 3-го курса факультета цифровой и компьютерно-технической экспертизы университета Тиссайда (Teesside University), предупреждает, что Управление правительственной связи Великобритании (GCHQ) рассылает пароли незашифрованными.

По словам Фарелла, он зарегистрировался на сайте вакансий GCHQ для подачи заявки в качестве соискателя вакансий, но забыл пароль учетной записи. В ответ на запрос на восстановление забытого пароля, на указанный им электронный ящик пришло письмо, содержащее пароль в незашифрованном виде.


Фаррелл утверждает, что ещё 28 января этого года сообщил в GCHQ об инциденте, отправив в GCHQ электронное письмо, ответа на которое так и не получил. Почти через 2 месяца (23 марта) Дэн Фаррел (Dan Farrall) ещё раз послал запрос на восстановление пароля - и вновь получил его в незашифрованным.


В заявлении, сделанном для The Inquirer, пресс-секретарь GCHQ отметил, что на сегодняшний день ведомство ведёт переговоры с поставщиками соответствующего оборудования о замене устаревшей системы отслеживания заявок соискателей вакансий.


Следует отметить, что на момент написания данного материала, доступ к сайту вакансий GCHQ отсутствовал (якобы по причине проведения технических работ).

Подпишитесь на новости

Хакеры запустили таймер до публикации похищенных у Nvidia данных

Кибергруппировка The Gentlemen добавила Nvidia на свой сайт для вымогательства и пригрозила опубликовать якобы похищенные данные. При этом злоумышленники не представили образцов файлов или других доказательств взлома. Nvidia публично не подтверждала компрометацию.

Об этом сообщает Cybernews. На момент публикации таймер показывал 234 часа до предполагаемого раскрытия данных — менее десяти дней.

В записи размещены краткое описание Nvidia и контакт для переговоров через мессенджер Tox. Какие сведения могли попасть к преступникам, когда произошло предполагаемое проникновение и какие системы затронуты, не указано.

 

Сотрудник Cybernews Арас Назаровас отметил, что The Gentlemen ранее преувеличивала свои успехи, неверно связывала похищенные данные с компаниями и повторно использовала старые утечки.

По его оценке, нынешнее заявление может касаться ошибочно приписанных Nvidia данных либо небольшого инцидента.

Cybernews направило запрос в Nvidia. Масштаб и сам факт предполагаемой утечки пока не подтверждены.

RSS: Новости на портале Anti-Malware.ru