


Банковский троян Carberp продолжает эволюционировать

Банковский троян Carberp продолжает эволюционировать

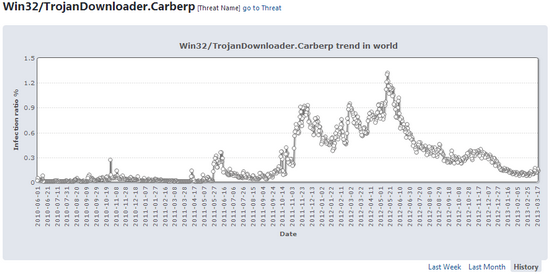
 В прошлом году правоохранительные органы Российской Федерации арестовали несколько человек, подозреваемых в совершении ряда преступлений при помощи печально известного банковского трояна Carberp. После этого было зафиксировано значительное снижение количества заражений. Однако по имеющейся информации, вредоносная программа продолжает эволюционировать.

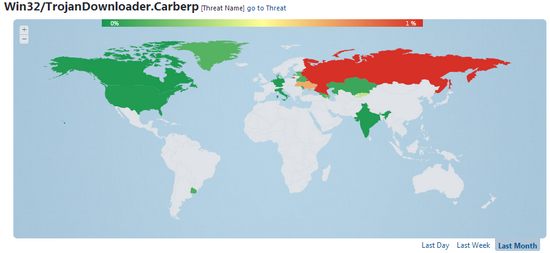
По данным специалистов компании ESET, Carberp наиболее активно используется злоумышленниками с целью банковского мошенничества на территории Украины и России.

Помимо новых методов внедрения, киберпреступники продолжают использовать модифицированные версии легитимного программного обеспечения. Это помогает им избегать обнаружения различными антивирусными продуктами.


В 2010 году преступники использовали модифицированные версии программ BeTwin Thinsoft для RDP и TeamViewer. Однако после того, как в 2011 году эти модифицированные приложения попали в базы вредоносных программ большинства антивирусных решений, злоумышленники начинали использовать легитимную версию программы Mipko Personal Monitor.

Известно, что в прошлом году создатели Carberp также обратили внимание на программу Ammyy Admin, легитимное приложение, нередко используемое не только киберпреступниками, но также и телефонными мошенниками.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru