

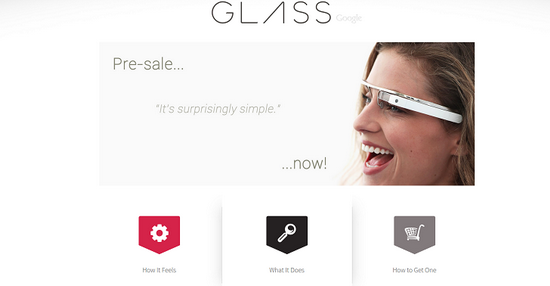

Кибермошенники предлагают жертвам оформить предзаказ на Google Glass

Кибермошенники предлагают жертвам оформить предзаказ на Google Glass

Специалистам компании Sophos удалось разоблачить очередную мошенническую схему. Спаммер, очевидно из Китая, пытается заманить интернет-пользователей на специально созданный сайт интернет-магазина, где они якобы смогут приобрести Google Glass всего за $549,89, оформив предзаказ. Цена уже включает в себя комиссию PayPal, посредством которой жертве и предлагают оплатить покупку.

Следует отметить, что созданный мошенниками сайт - googleglass-presale.com, сделан достаточно качественно и был зарегистрирован недавно. По имеющейся информации, владелец сайта проживает на территории Бразилии. Безусловно, информация WHOIS может быть не совсем точной, но ясно одно - сайт не принадлежит Google.


Излишне говорить, что те, кто попадается на уловку мошенников, никогда не получат заказанные у них Google Glass.

Примечательным является также тот факт, что одну из ссылок на свой сайт мошенники разместили в комментариях к статье, размещённой в блоге nakedsecurity.sophos.com.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru