


Взломщиков AT&T обложили штрафом и отправили в тюрьму

Хакера, взломавшего AT&T, посадили на 40 месяцев

Хакера, которого обвиняют в получении личных данных более чем 100 тысяч пользователей iPad, с публичного веб-сайта AT&T, в итоге приговорили к 41 месяцу тюремного заключения. После этого, он будет еще три года находиться под присмотром американских правоохранительных органов, получая ограниченный доступ к Интернету.


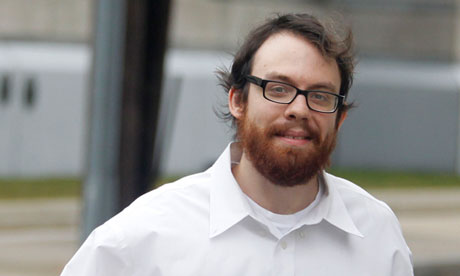
Судья объявил приговор после небольшой потасовки в зале суда, когда обвиняемый Эндрю Ауэрнхаймер (также известный как Weev) был схвачен полицейскими и закован в наручники. Ауэрнхаймера попросили передать суду его мобильный телефон, а он передал аппарат адвокату, что и было расценено как неповиновение суду.

26-летний Эндрю Ауэрнхаймер был призван виновным в прошлом ноябре федеральным судом Нью Джерси в мошенничестве, заговоре с целью получения доступа к компьютеру без разрешения. Вместе с коллегой хакер создал программу, которая позволяла собирать информацию о владельцах iPad, путем эксплуатации бреши в защите безопасности веб-сайта AT&T.

Эндрю Ауэрнхаймер.

Три года назад Ауернхаймер обнаружил брешь в системе безопасности на сайте AT&T, что позволило ему и его компании Goatse Security получить доступ к тысячам email-адресов iPad-пользователей компании. Он передал эти данные журналисту Gawker, пытаясь показать бреши в системе защиты компании. Gawker опубликовал эти материалы в сети, рассказав, что хакер смог получить адреса Майла Блумберга, мэра Нью-Йорка и прочих известных личностей. При этом взломщики не крали деньги и не пытались воспользоваться полученной информацией в преступных целях. Именно из-за этого, некоторые специалисты начали говорить о том, что существующее законодательство не разграничивает криминальный взлом и неавторизированный доступ.

Исследователь компьютерной безопасности Чарли Миллер полагает, что по тем же обвинениям, по которым в тюрьму угодил Эндрю Ауэрнхаймер, теоретически можно посадить любого эксперта по безопасности, который проверяет чужую систему на прочность.

В дополнение к 41-месячному заключению, Ауэрнхаймер также будет вынужден заплатить $73 тысячи в качестве возмещения убытков.

Telegram превратили в пульт управления шпионским софтом HEAVYGRAM

Исследователи обнаружили 29 новых образцов HEAVYGRAM — многоступенчатого вредоноса для Windows, который охотится на журналистов, иранских диссидентов и критиков властей. Для управления заражёнными компьютерами операторы используют Telegram.

По данным исследования Group-IB, атака начинается с банальной, но рабочей социальной инженерии.

Злоумышленники представляются знакомыми или техподдержкой и присылают архивы якобы с Telegram, KeePass либо видеоредактором. Встречаются также WSF- и HTA-файлы, поддельные презентации и даже скринсейвер на персидском языке со списком отчисленных студентов.

После запуска цепочка подтягивает дополнительные компоненты через PowerShell, прописывается в автозагрузку Windows и добавляет свои каталоги в исключения Microsoft Defender. Основной имплант написан на Python и упакован с помощью PyInstaller, а для скрытого запуска может применять стороннюю загрузку DLL.


Главная фишка HEAVYGRAM — Telegram Bot API. Через ботов вредонос принимает команды, запускает произвольные инструкции в системе, делает скриншоты, собирает список процессов и отправляет украденные данные. Особенно неприятный трюк — кража файлов сессии Telegram Desktop, позволяющая угнать аккаунт без повторного ввода пароля.

Group-IB связывает кампанию с группировкой Handala Hack. Аналитики считают её интернет-персоной Void Manticore, также известной как Storm-0842 и Red Sandstorm и предположительно действующей в интересах иранской разведки.

Защитникам советуют следить за командами PowerShell, меняющими исключения Defender, ограничить запуск непроверенных скриптов и проверять подозрительные обращения к Telegram Bot API.

RSS: Новости на портале Anti-Malware.ru