


Троянец-шифровальщик атаковал Испанию и Францию

Троянец-шифровальщик атаковал Испанию и Францию

Компания «Доктор Веб» фиксирует продолжающееся в настоящий момент массовое распространение среди зарубежных пользователей троянца-шифровальщика Trojan.ArchiveLock. Модификация этой вредоносной программы, получившая название Trojan.ArchiveLock.20, заражает всё большее количество компьютеров во Франции и Испании.

В августе прошлого года компания «Доктор Веб» сообщала о троянце-шифровальщике Trojan.ArchiveLock. Эта вредоносная программа использует для шифрования файлов стандартный архиватор WinRAR. В целях распространения угрозы злоумышленники применяют метод перебора паролей для доступа к компьютеру жертвы по протоколу RDP. Подключившись к атакуемой рабочей станции, киберпреступники запускают на ней троянца. Получив управление, Trojan.ArchiveLock.20 размещает в одной из системных папок приложение-шифровальщик.

Затем Trojan.ArchiveLock.20 создает список подлежащих шифрованию файлов, после чего очищает Корзину и удаляет хранящиеся на компьютере резервные копии данных. С использованием консольного приложения WinRAR шифровальщик помещает пользовательские файлы по заранее составленному списку в защищенные паролем самораспаковывающиеся архивы, а исходные данные уничтожает с помощью специальной утилиты – восстановление удаленных файлов после этого становится просто невозможным.

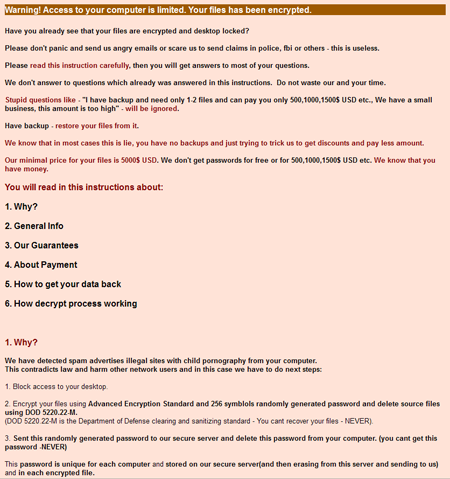
Пароль, которым защищаются архивы, может иметь длину более 50 символов. Затем Trojan.ArchiveLock.20демонстрирует на экране инфицированного компьютера сообщение с требованием заплатить 5000 USD за пароль, необходимый для извлечения файлов из архива, предлагая обращаться за «технической поддержкой» по одному из следующих адресов электронной почты:


В настоящее время от действия троянца пострадало значительное количество пользователей в Испании и Франции: только за истекшие 48 часов в службу технической поддержки «Доктор Веб» обратились десятки жертв Trojan.ArchiveLock.20, и подобные запросы продолжают поступать. Несмотря на то, что в демонстрируемом на экране инфицированного компьютера сообщении злоумышленники говорят о невозможности подобрать пароль к архивам, из-за особенностей применяемого хeширования sha1 во многих случаях расшифровка и восстановление файлов возможны, о чем компания «Доктор Веб» сообщала еще в августе 2012 года.

Подпишитесь на новости

PT Application Firewall получил защиту от атак на LLM

Корпоративному ИИ-ассистенту доверили документы, клиентские данные и доступ к системам. Теперь осталось проследить, чтобы командовать им не начал первый встречный. Positive Technologies разработала LLM Firewall — модуль защиты ИИ-сервисов в составе PT Application Firewall.

По словам компании, он проверяет запросы к языковым моделям и их ответы: ищет попытки обойти ограничения, вытащить системные инструкции, раскрыть конфиденциальную информацию или использовать возможности агента в интересах атакующего.

Одна из целей — противодействие инъекциям в промпт. Вредоносную инструкцию можно отправить боту напрямую или спрятать в документе, который тот обрабатывает. Внешне это обычный текст, а по замыслу — попытка назначить нейросети нового начальника.

Подозрительные обращения модуль позволяет блокировать либо фиксировать для последующего разбора. Отдельно заявлено обнаружение персональных данных, паролей, ключей доступа, а также токсичного и запрещённого контента.

Проверка работает в обе стороны: контролируется и то, что отправляют модели, и то, что она выдаёт пользователю. Секреты могут утечь не только из-за хитрого атакующего, но и благодаря очень старательному сотруднику.

LLM Firewall уже интегрирован в PT AF Cloud. Он подключается к обмену между приложением и моделью через API, совместимый с OpenAI Chat Completions и Responses. Отдельная консоль управления не требуется. В PT AF PRO для развёртывания внутри инфраструктуры заказчика модуль обещают добавить позднее.

Для разных ИИ-сервисов можно задавать свои политики, выбирать мониторинг или блокировку, отдельно настраивать проверку запросов и ответов. События поступают в PT AF для анализа и расследования.

RSS: Новости на портале Anti-Malware.ru