


Интернет-противостояние США и Китая вредит обеим странам

США просит Китай прекратить кибератаки

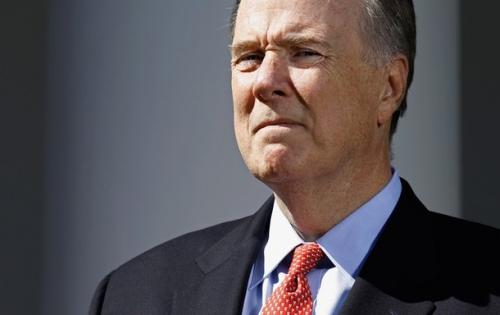
Советник по национальной безопасности президента Обамы на этой неделе призвал Китай остановить взлом американских вебсайтов и установить нормы поведения в киберпространстве. В своем выступлении на The Asia Society, Том Донилон заявил, что проблемы с кибер-безопасностью стали главной темой переговоров между чиновниками самых разных уровней в США и Китае.


Донилон отмечает, что США интересуют не заурядные случаи взлома. Правительство наиболее обеспокоено кибер-атаками из Китая, целью которых является похищение интеллектуальной собственности американских предприятий. За последние годы такие компании как Google и New York Times неоднократно сообщали о подобных нападениях.

Том Донилон.

«Международное сообщество более не может терпеть подобную вредоносную деятельность со стороны любого государства. США сделает все возможное для того, чтобы защитить национальные сети, важную инфраструктуру и ценную собственность из публичного и частного сектора», – говорит Донилон.

Во время пресс-конференции он попросил КНР признать важность и масштабность проблемы, которая представляет огромный риск для международной торговли и для диалога, налаженного между Китаем и США. Он призвал правительство страны пойти на уступки и прекратить хакерскую деятельность в своей стране. Самое важное требование советника касается разработки норм приемлемого поведения в киберпространстве.

Напомним, Китай до сих пор отрицал любую причастность к незаконным взломам американских сайтов. Представители страны уверяют, что этой деятельностью занимаются непрофессиональные хакеры, которые никак не связаны с правительством. Между тем, Китай также выступил в поддержку создания законов, регламентирующих законную и незаконную деятельность в Интернете.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru