


Интернет-противостояние США и Китая вредит обеим странам

США просит Китай прекратить кибератаки

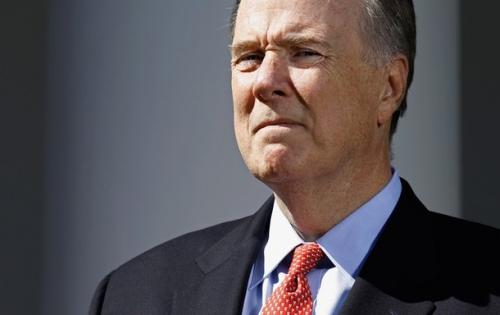
Советник по национальной безопасности президента Обамы на этой неделе призвал Китай остановить взлом американских вебсайтов и установить нормы поведения в киберпространстве. В своем выступлении на The Asia Society, Том Донилон заявил, что проблемы с кибер-безопасностью стали главной темой переговоров между чиновниками самых разных уровней в США и Китае.


Донилон отмечает, что США интересуют не заурядные случаи взлома. Правительство наиболее обеспокоено кибер-атаками из Китая, целью которых является похищение интеллектуальной собственности американских предприятий. За последние годы такие компании как Google и New York Times неоднократно сообщали о подобных нападениях.

Том Донилон.

«Международное сообщество более не может терпеть подобную вредоносную деятельность со стороны любого государства. США сделает все возможное для того, чтобы защитить национальные сети, важную инфраструктуру и ценную собственность из публичного и частного сектора», – говорит Донилон.

Во время пресс-конференции он попросил КНР признать важность и масштабность проблемы, которая представляет огромный риск для международной торговли и для диалога, налаженного между Китаем и США. Он призвал правительство страны пойти на уступки и прекратить хакерскую деятельность в своей стране. Самое важное требование советника касается разработки норм приемлемого поведения в киберпространстве.

Напомним, Китай до сих пор отрицал любую причастность к незаконным взломам американских сайтов. Представители страны уверяют, что этой деятельностью занимаются непрофессиональные хакеры, которые никак не связаны с правительством. Между тем, Китай также выступил в поддержку создания законов, регламентирующих законную и незаконную деятельность в Интернете.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru