

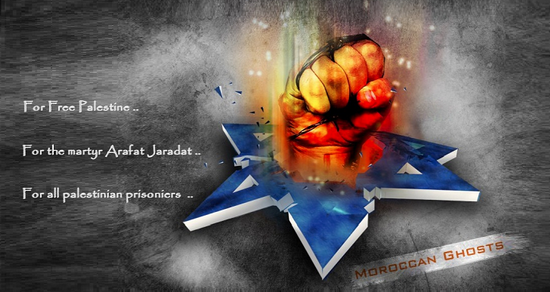

Moroccan Ghosts обезобразили сайт Сионистской Федерации Новой Зеландии

Moroccan Ghosts обезобразили сайт Сионистской Федерации Новой Зеландии

 Активисты хакерской группировки Moroccan Ghosts взломали и обезобразили сайт Сионистской Федерации Новой Зеландии (Zionist Federation of New Zealand) - организации, которая стремится объединить и облегчить жизнь, и деятельность членов еврейской диаспоры Новой Зеландии.

На обезображенном сайте Сионистской Федерации Новой Зеландии (zfnz.org.nz) хакеры разместили несколько лозунгов: «For Free Palestine. For the Martyr Arafat Jaradat. For all Palestinian prisoners,» («За свободную Палестину. За мученика Арафата Джарадата (Arafat Jaradat). За всех палестинских заключенных»).


Хакеры заявили HackRead, что таким образом они выразили свой протест против терроризма сионистов, убийства Арафата Джейрадата (Arafat Jaradat) – палестинца, который умер в израильской тюрьме, и угрозы «Холокоста» в отношении палестинцев.

 Активисты Moroccan Ghosts также обвинили действующие правительства Великобритании, Франции и США в поддержке действий Израиля, направленных, по мнению хакеров, на уничтожение палестинского народа. 

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru