


F-Secure определила самые рискованные мобильные системы

Android стала главной целью хакеров в 2012

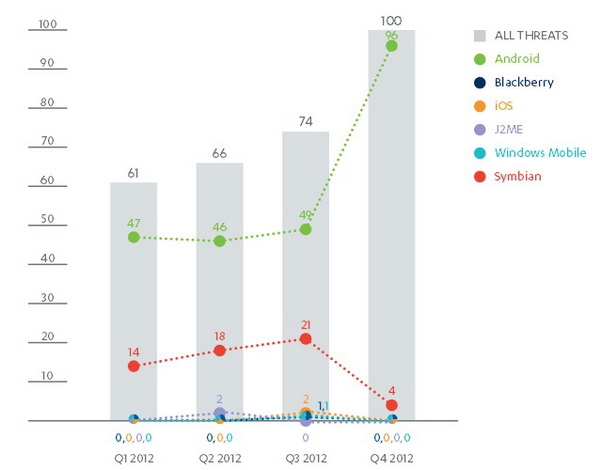
Согласно новейшему отчету F-Secure, во время четвертого квартала 2012 года 96% всех вредоносных программ были написаны специально для Android. Эта мобильная операционная система стала главной целью для хакеров и взломщиков по всему миру.


F-Secure собрала данные за 2010, 2011 и 2012, чтобы предоставить комплексную картину происходящего в сфере безопасности смартфонов. Результаты анализа наглядно показывают, что самые популярные системы, как правило, чаще всего подвергаются атакам.

График, показывающий рост угроз за 2012 год.

В 2010 больше всего червей и вредоносных программ создавалось для Nokia Symbian. По данным F-Secure, 62,5% всех вирусов, написанных в 2010, предназначались специально для Symbian. Впрочем, тогда это была доминирующая платформа. В 2010 только 11,25% всех вредоносных программ предназначались для Android. Еще три года назад это была молодая система, которая не могла похвастаться такой же популярностью, как Apple iOS и BlackBerry OS. Уже в 2011 расстановка приоритетов на хакерской сцене значительно изменилась: две трети всех вредоносных программ, написанных взломщиками два года назад, предназначались для Android, а для Symbian – только 29,7%. В 2012 ситуация изменилась менее радикально: 79% вредоносного ПО было написано для Android. Отметим, что для iOS написали только 0,7% от общего количества вредных приложений.

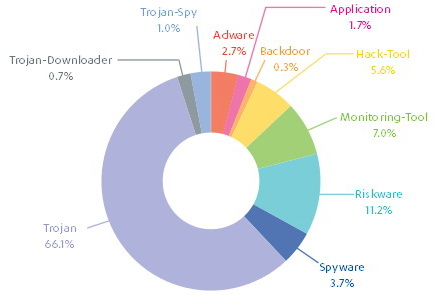
Самые неприятные угрозы для смартфонов в 2012 году.

По словам F-Secure вредоносные действия, произведенные с помощью этих программ, включают в себя установку новых скрытых приложений, нанесение повреждений данным, кражу информации или передачу личных данных пользователей третьим лицам. Подобные проблемы могут возникнуть практически у любого владельца Android-смартфона.

Наибольшую опасность представляют трояны (к их числу относится около двух третей всего вредоносного программного обеспечения, зарегистрированного в 2012 году). Среди других разновидностей называют шпионское программное обеспечение, инструменты взлома и мониторинга. Как правило, подобные приложения попадают на смартфон посредством SMS.

Подпишитесь на новости

Apple объяснила глобальный сбой App Store и iCloud внутренним обновлением

Вечером 17 ноября по московскому времени у Apple произошел масштабный сбой. Не работали или работали с ошибками App Store, Apple Music, Apple Pay, вход в iCloud и Apple ID, почта iCloud, сайт iCloud.com и служба поддержки AppleCare.

Больше всего жалоб поступало из США, но проблемы возникли у пользователей по всему миру. Причину сбоя Apple назвала в заявлении для Bloomberg.

По словам компании, неполадки вызвало внутреннее обновление. Версию о кибератаке Apple исключила. Подробностей компания не раскрыла. Обновление затронуло и внутренние системы: инструменты сотрудников и работу розничных магазинов.

Первой на странице состояния систем Apple появилась проблема с AppleCare, около 19:15 по московскому времени. Через полчаса там отметили сбой App Store.

Мониторинговый проект NetBlocks сообщил, что неполадки международные и не связаны с ограничениями интернета в отдельных странах. К утру 18 ноября по московскому времени Apple отметила все проблемы как устраненные.

Сбой Apple стал очередным в серии крупных технических инцидентов в США за последние дни. Перед этим сбои затронули авиадиспетчерскую связь, из-за чего по всей стране останавливали вылеты, системы Microsoft и Агентство национальной безопасности. Госсекретарь США Марко Рубио заявил, что у властей нет признаков связи между этими инцидентами или участия враждебных сил.

RSS: Новости на портале Anti-Malware.ru