


Все участники Pwnium 3 не сумели взломать ноутбуки Google

Хакеры не смогли взломать Chrome OS

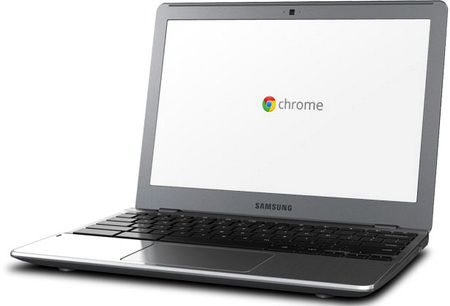
На соревновании хакеров Pwnium, проводившемся в рамках мероприятия CanSecWest, не было обнаружено ни одного специалиста, который бы смог взломать компьютер Samsung Series 5 550 на базе Chrome OS.

Основная цель этого мероприятия заключается в поиске брешей в защите операционной системы Chrome. Это необычное мероприятие начали проводить совсем недавно в качестве альтернативы Pwn2Own (Google не понравилось, что на этом мероприятии не было требования о неразглашении путей взлома).

Перед началом CanSecWest, Google выпустила патчи для 10 уязвимых мест в системе Chrome. Шесть из вышеупомянутых уязвимостей были отмечены как «особенно опасные» специалистами из Google. За четыре остальных Google выплатила тысячу долларов по программе «pay-for-bugs». Некоторые лазейки были обнаружены в навигационной системе браузера, в SVG-анимациях и веб-аудио.

Фото ноутбука Samsung Series 5 550.


Google предлагала $3,1 млн за предоставление информации о потенциальной уязвимости во время конкурса Pwnium. Хакерские атаки были разделены на две категории, каждой из которых соответствовал весомый призовой фонд ($110 и $150 тысяч).

При этом победителя в этом году на Pwnium так и не обнаружили. Представитель Google заявил, что компания оценивает работу одного из участников и может присудить ему частичную победу. Отметим, что даже при таких условиях, взломщик может получить существенный куш. В прошлом году, на CanSecWest Pwnium и Pwnium 2, проводимого во время Hack In The Box в Куала-Лумпур, хакер по имени «Pinkie Pie» сумел взломать Chrome OS, получив $60 тысяч на каждом мероприятии.

Подпишитесь на новости

Атака дрона на дата-центр Яндекса нарушила работу сервисов

Облако тоже зависит от вполне земной инфраструктуры. В дата-центре Яндекса в Сасово Рязанской области произошел инцидент, затронувший часть оборудования и работу сервисов. Компания занимается восстановлением.

Как сообщает «Интерфакс», в Яндексе заявили, что ситуация на площадке находится под контролем, пострадавших нет. Команда устраняет последствия происшествия и возвращает затронутые сервисы в строй.

Yandex Cloud также сообщил о перебоях с электропитанием в зоне доступности ru-central1-b. По опубликованной информации, проблемы начались около 1:31 мск 8 октября. Клиентам рекомендовали по возможности перенести нагрузку в другие зоны доступности.

Причину инцидента в приведенном заявлении компании не раскрыли. Поэтому сообщения о пожаре или внешнем воздействии пока не стоит превращать в установленный факт.

Для бизнеса это очередное напоминание: размещение в облаке само по себе не обеспечивает отказоустойчивость. Если приложение зависит от одной площадки, проблемы на ней могут добраться и до пользователей. К сожалению, под раздачу попал и Anti-Malware.ru.

RSS: Новости на портале Anti-Malware.ru