


Японские компании атакуют вредоносные «лицензии» на антивирусные продукты

Японские компании атакуют вредоносные «лицензии» на антивирусные продукты

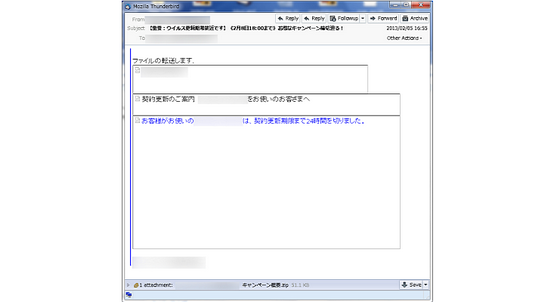
 Ведущие японские компании атакуют вредоносы замаскированные под файлы, позволяющие продлить лицензию на использование антивирусных продуктов. Электронные письма, содержащие такие файлы, были обнаружены в ящиках нескольких крупных японских компаний и организаций, одна из которых работает в области энергетики.

Во всех случаях киберпреступники пытались обманом заставить получателей установить вредоносную программу, убеждая их, что прикрепленные к письму файлы позволят продлить лицензию на использование антивирусных продуктов. Прикреплённые к таким письмам файлы имеют вид текстовых документов, но фактически являются инфицированными исполняемыми файлами, идентифицированные Symantec как Trojan.Dropper.


 После запуска вредоносная программа активирует бэкдор, позволяющий злоумышленнику получить полный контроль над инфицированным устройством.

 Symantec отмечает, что подобная тактика использовалась против нескольких японских авиакомпаний. Тогда вредоносная программа содержалась в файле “aviation phraseology data.doc.exe.”

 Эксперты уверяют, что такие старые уловки могут быть очень эффективными, так как в условиях, когда большинство электронных сообщений, содержащих вредоносные программы и ссылки, блокируется современными системами защиты от киберугроз, пользователи часто пренебрегают основными правилами кибербезопасности, нередко просто забывая о них.


Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru