


Японские компании атакуют вредоносные «лицензии» на антивирусные продукты

Японские компании атакуют вредоносные «лицензии» на антивирусные продукты

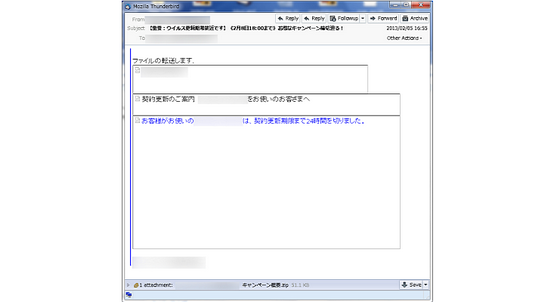
 Ведущие японские компании атакуют вредоносы замаскированные под файлы, позволяющие продлить лицензию на использование антивирусных продуктов. Электронные письма, содержащие такие файлы, были обнаружены в ящиках нескольких крупных японских компаний и организаций, одна из которых работает в области энергетики.

Во всех случаях киберпреступники пытались обманом заставить получателей установить вредоносную программу, убеждая их, что прикрепленные к письму файлы позволят продлить лицензию на использование антивирусных продуктов. Прикреплённые к таким письмам файлы имеют вид текстовых документов, но фактически являются инфицированными исполняемыми файлами, идентифицированные Symantec как Trojan.Dropper.


 После запуска вредоносная программа активирует бэкдор, позволяющий злоумышленнику получить полный контроль над инфицированным устройством.

 Symantec отмечает, что подобная тактика использовалась против нескольких японских авиакомпаний. Тогда вредоносная программа содержалась в файле “aviation phraseology data.doc.exe.”

 Эксперты уверяют, что такие старые уловки могут быть очень эффективными, так как в условиях, когда большинство электронных сообщений, содержащих вредоносные программы и ссылки, блокируется современными системами защиты от киберугроз, пользователи часто пренебрегают основными правилами кибербезопасности, нередко просто забывая о них.


Подпишитесь на новости

Код Безопасности связал Secret Net EDR с контролем удаленного доступа

Правильный пароль еще не означает, что компьютеру можно доверять. «Код Безопасности» представил связку Secret Net EDR и «Континент ZTN»: при обнаружении угрозы на рабочей станции система блокирует удаленный доступ к корпоративным ресурсам.

По сообщению компании, интеграция закрывает разрыв между защитой устройства и сетевым подключением.

В классической схеме средство защиты видит подозрительную активность на компьютере, а шлюз проверяет подключение, но не располагает полной картиной состояния хоста. В итоге успешная аутентификация может открыть дорогу и машине с признаками компрометации.

В новой связке «Континент ZTN» оценивает состояние устройства перед подключением и продолжает мониторинг всю рабочую сессию. Secret Net EDR анализирует активность хоста, выявляет аномалии и позволяет управлять защитой рабочих станций через единую консоль с одним агентом. Если фиксируется угроза, удаленный доступ блокируется автоматически.

Бандл рассчитан прежде всего на организации, которые уже используют NGFW «Континент 4» или АПКШ «Континент 3». По заявлению разработчика, интеграция дополняет существующую инфраструктуру и не требует ее замены.

Secret Net EDR опирается на технологии Secret Net Studio, применяемого в российских госструктурах и на объектах КИИ. Главная идея связки — учитывать, кто подключается, и одновременно проверять, с какого устройства он это делает.

RSS: Новости на портале Anti-Malware.ru