

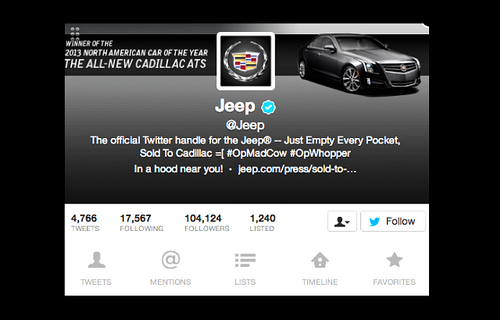

Страницу Jeep в Twitter взломали

Компания Jeep стала следующей жертвой хакеров

Взлом страниц крупных компаний в Twitter в последнее время стал настоящим спортом для хакеров. Не успели мы рассказать вам о том, как злоумышленники взломали учетную запись Burger King в Twitter, как в сети появилось сообщение о том, что хакеры завладели акаунтом авто-производителя Jeep.


Как и злоумышленники, поменявшие логотип Burger King на символ McDonalds, хакеры, попортившие сетевое представительство Jeep, сказали, что компанию продали Cadillac и соответствующим образом изменили картинку в профиле.

Взломанная страница Jeep в Twitter.


«ПРИВЕТСТВУЕМ CADILLAC #300», – гласит первый твит на взломанной страничке. За этим замечанием последовал поток фотографий и смелых заявлений. Злоумышленники даже поменяли описание марки на страничке Jeep в Twitter.

Несмотря на многочисленные схожести со взломом Burger King, пока никто не может подтвердить, что аккаунт похитили те же люди. Впрочем, в обоих случаях используется хэштег «#OpMadCow». Напомним, что твиты во взломанной учетной записи Burger King включали в себя ссылки на хакерские группировки Anonymous и Lulzsec.

Впоследствии, между жертвами взлома завязалась теплая переписка. Burger King написала: «@Jeep рады, что у вас все по старому». Jeep ответила: «@BurgerKing Спасибо. Звоните, если захотите пересечься за бургером и поделиться историями. Мы подвезем».

Разумеется, главные конкуренты компаний – McDonalds и Cadillac поспешно выступили в Twitter с сообщениями, в которых говорилось, что они не имеют к случившемуся никакого отношения. Интересно, кто же окажется следующим. Может быть Sony, которая должна стать героиней новостных лент в ближайшее время из-за анонса PS4.

Подпишитесь на новости

На Android станет проще устанавливать приложения вне Google Play

Google открыла регистрацию в программе Registered App Stores. Одобренные сторонние магазины смогут устанавливать приложения в одно касание (без дополнительных системных подтверждений) и обновлять их в фоне.

Условия опубликованы на официальной странице программы Android Developers. Новые возможности заработают с 1 декабря 2026 года на устройствах с Android 17 QPR2 и новее. Россия входит в список поддерживаемых стран.

Для владельцев магазинов удобство платное: регистрационный взнос составляет $10 тысяч ежегодно. Оплатить его нужно ещё до начала проверки заявки. Кроме того, участники обязаны передавать Google весь каталог APK и последующие обновления для сканирования на вредоносные программы.

Требования включают проверку организации, прозрачные правила распространения приложений, защиту персональных данных и борьбу с вредоносами.

Если потенциально опасными окажутся более 1% попыток установки или 2% приложений каталога за 30 дней, Google предусмотрела дополнительные сборы за проверку и устранение рисков.

Участие добровольное: магазины вне программы смогут продолжать работу с прежней процедурой установки. Пользователям обещают меньше лишних окон, а владельцам альтернативных площадок предлагают ежегодный счёт и регулярную проверку каталога.

RSS: Новости на портале Anti-Malware.ru