

Новые Zero-day уязвимости Adobe PDF

Новые Zero-day уязвимости Adobe PDF

Корпорация Symantec сообщает об обнаружении интернет-активности, эксплуатирующей новые уязвимости нулевого дня (CVE-2013-0640, CVE-2013-0641) в продуктах Adobe Reader и Adobe Acrobat XI и более ранних версий. Компания Adobe пока не выпустила исправления по этим уязвимостям, но опубликовала рекомендации по противодействию эксплуатирующим их атакам. Решение для защиты от вирусов на уровне почтовых серверов Symantec Mail Security обеспечивает защиту от этих атак, предотвращая загрузку вредоносных PDF-файлов.

Изначально интернет-сообщество опиралось на отчёт о новой 0-day уязвимости, опубликованный компанией FireEye. В нём сообщалось, что в результате её успешной эксплуатации на компьютер были загружены несколько файлов. Анализ экспертов Symantec подтверждает такую возможность.


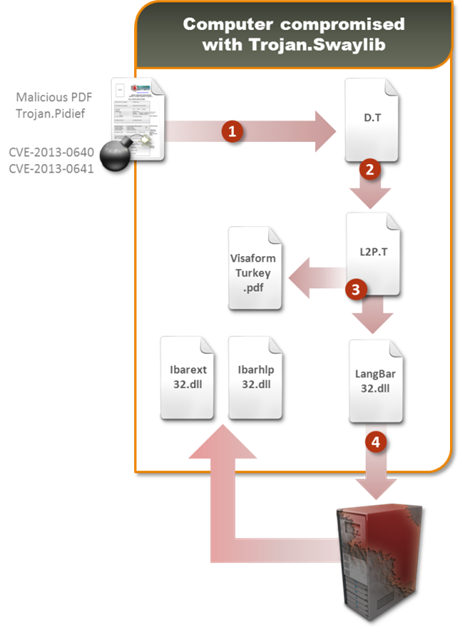
Рисунок. 1. Атака посредством CVE-2013-0640


Атака, этапы которой показаны выше на рис. 1, проходит следующим образом:

  1. Вредоносный PDF-файл устанавливает DLL-библиотеку под названием D.T;
  2. D.T декодирует и устанавливает DLL-библиотеку под названием L2P.T;
  3. L2P.T создает в реестре ключи автозапуска и загружает на компьютер библиотеку-загрузчик LangBar32.dll;
  4. LangBar32.dll с сервера злоумышленников скачивает дополнительное вредоносное ПО с бэкдор- и кейлоггер-функционалом.

На этих этапах атаки продукты Symantec идентифицируют вредоносные программы как Trojan.Pidief и Trojan.Swaylib (изначально − как Trojan Horse). Помимо этого, с целью выявления данного эксплойта было выпущено дополнительное определение (сигнатура) для системы предотвращения вторжений (IPS) Web Attack: Malicious PDF File Download 5.

Дальнейшее исследование показало, что PDF-файл, примененный в атаке, нейтрализуется продуктом Symantec Mail Security, а используемые в ходе атаки PDF-файлы идентифицируются облачными технологиями детектирования Symantec как WS.Malware.2.

Подпишитесь на новости

Российский Гугл оплатил почти 16,8 млрд руб. штрафов американской Google

Штрафы назначили американской Google LLC, а деньги взыскали за счёт российского ООО «Гугл», проходящего процедуру банкротства. Общая сумма достигла почти 16,8 млрд рублей.

Как сообщает ПРАЙМ со ссылкой на выступление конкурсного управляющего Валерия Таляровского в суде, около 14,7 млрд рублей приставы списали из средств российской компании.

Ещё более 2,1 млрд взыскали с её должников — эти деньги также направили на погашение штрафов головной Google.

По словам управляющего, к 20 сентября на расчётный счёт ООО «Гугл» поступило более 16,7 млрд рублей. Большую часть этой суммы забрала ФССП по исполнительным документам в отношении американской корпорации.

Всего за время конкурсного производства поступления в конкурсную массу превысили 18,8 млрд рублей. Другие средства использовали, в частности, для погашения текущих требований налоговой и выплаты зарплаты бывшим сотрудникам. Работникам перечислили более 400 млн рублей.

Российское ООО «Гугл» признали банкротом в октябре 2023 года. На заседании 28 октября суд продлил конкурсное производство до апреля 2027-го. Процесс продолжается, хотя миллиарды из него уже вполне реально ушли на штрафы.

RSS: Новости на портале Anti-Malware.ru