


Европол оставновил интернет-шантажистов из Испании

В Испании накрыли группу интернет-вымогателей

Европейским полицейским удалось разрушить планы одной из самых успешных группировок киберпреступников за последние годы. С помощью специального вредоносного программного обеспечения злодеи украли миллионы евро. Они обокрали пользователей из 30 стран мира. Большинство жертв были жителями Европы.


Русского главу группировки задержали в крупнейшем городе Объединенных Арабских Эмиратов – городе Дубаи в декабре 2012 года. В феврале текущего года испанским полицейским удалось поймать ещё 10 участников преступной группировки: 6 русских, 2 украинцев и 4 грузин. В момент задержания все они находились в южном регионе страны Коста-дель-Соль, который известен своими курортами. Правоохранители подозревают, что именно здесь находилась главная база нарушителей. Несмотря на очевидный успех, полиция продолжает поиски других возможных участников группы и считает, что ячейки бандитов могут действовать за пределами Европы.

Для нелегального заработка хакеры придумали весьма хитроумный вирус. Если он попадал на компьютер пользователя, то машина сразу же блокировалась с фальшивым уведомлением от полиции. При этом за снятие блокировки от человека требовалось $134. Специалисты считают, что бандиты выходили на потенциальных жертв, проверяя их историю интернет-запросов и выискивая примеры нелегального пользования Сетью.

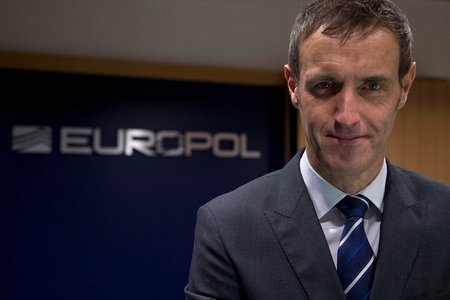
Директор Европола Роб Уэйнрайт.


«Это первый большой успех борьбы с подобным явлением, которое мы обнаружили всего несколько лет назад. Интересно, что такой обман будет прибыльным, даже если сумму заплатит только 2% от всех пользователей», – сказал директор Европола Роб Уэйнрайт (Rob Wainwright).

Специалист подсчитал, что поддельные штрафы заплатило 3% людей. Представители Европола не указали, сколько денег мошенники заработали на этой схеме. По подсчётам экспертов только в Испании хакерами было получено более $1,3 млн, сказал глава правительства страны Франциско Мартинес (Francisco Martínez). Кстати, с собой у задержанных злоумышленников было найдено 26 тысяч евро наличными, которые они собирали отправить в Россию.

Американские специалисты по компьютерной безопасности считают, что в год киберпреступники зарабатывают до $5 млн, но подчеркнули, что это заниженная цифра.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru