


Поддельные письма от FedEx доставляют Trojan.Smoaler

Поддельные письма от FedEx доставляют Trojan.Smoaler

Корпорация Symantec сообщает о появлении поддельных электронных писем от FedEx. В них сообщается, что пользователь может получить отправленную ему посылку, обратившись в ближайшее отделение FedEx с квитанцией, которую он может распечатать, перейдя по приведённой в письме ссылке. Естественно, никакой посылки не существует, а тем, кто воспользовался ссылкой, будет предложено скачать архив PostalReceipt.zip, содержащий вредоносный файл PostalReceipt.exe. Вместо обладателя посылки, которую он и не заказывал, пользователь становится обладателем вируса Trojan.Smoaler.

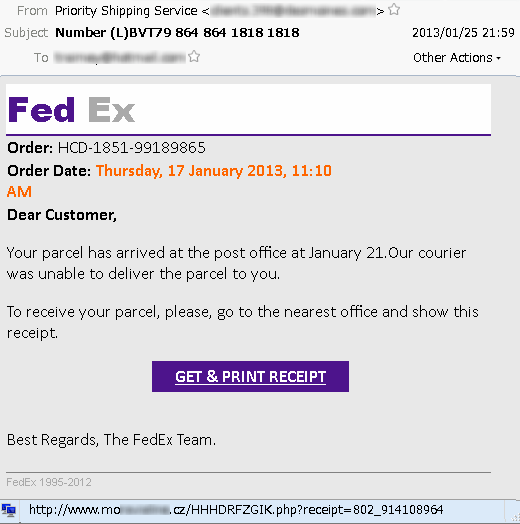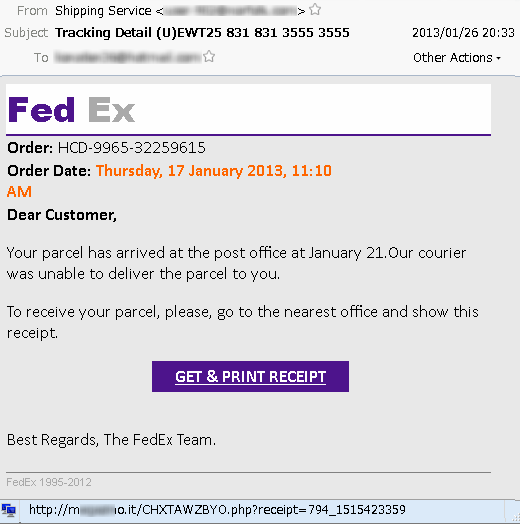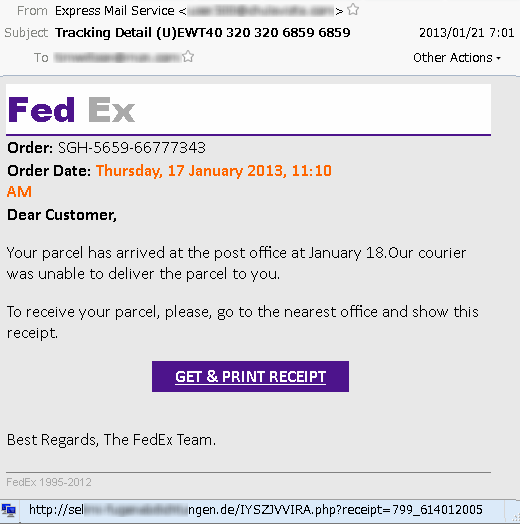
Все эти поддельные письма практически идентичны, за исключением номера заказа и сайта, на котором размещен zip-архив с вредоносной программой. Из-за лени или же по недосмотру злоумышленники не изменяют дату фальшивого заказа. При этом сайт, на котором размещен Trojan.Smoaler, меняется ежедневно. Письма, массово рассылавшиеся 21, 25 и 26 января 2013 года, имели следующий вид:


Поддельные электронные письма от FedEx, замеченные 21, 25, 26 января 2013 года


Перевод:

“Уважаемый Клиент!

Ваша посылка была доставлена в почтовое отделение 21 января. Наш курьер не смог вам её доставить.

Чтобы получить посылку, посетите, пожалуйста, ближайшее отделение и предъявите эту квитанцию.

ПОЛУЧИТЬ И РАСПЕЧАТАТЬ КВИТАНЦИЮ

С уважением, команда FedEx”. 


«Всем нам давно известно, что неожиданную посылку зимой можно получить разве что от Деда Мороза. И как бы ни трудно ему было успеть доставить всем подарки в новогоднюю ночь, я сомневаюсь, что он прибегнул бы к помощи службы курьерской доставки»,- говорит Андрей Зеренков, эксперт по информационной безопасности Symantec.

Компания FedEx опубликовала на своем сайте предупреждение и соответствующую информацию, касающуюся онлайн-безопасности. Как обычно, эксперты Symantec рекомендуют использовать лишь актуальные версии антивирусного ПО и избегать использования ссылок в письмах от неизвестных отправителей. Если подозрительное письмо отправлено организацией, с которой вы не имеете общих дел, это письмо следует считать потенциально опасным, и его не рекомендуется открывать.

Подпишитесь на новости

RUTUBE отразил 300 DDoS-атак за квартал, рост в 2,4 раза

В третьем квартале 2026 года «ГПМ Цифровые Инновации» отразила 300 DDoS-атак — в 2,4 раза больше, чем во втором. За январь–сентябрь число отражённых атак превысило 530. У атакующих, судя по цифрам, квартальный план тоже был напряжённый.

Статистику предоставила компания, отвечающая за информационную безопасность видеоплатформ и предприятий «Газпром-Медиа Холдинга».

За девять месяцев показатель оказался в 4,5 раза выше, чем за аналогичный период 2025-го, и на 140% превысил результат всего прошлого года.

Заместитель генерального директора, глава цифровых активов холдинга Сергей Косинский связывает изменение экономики кибератак с распространением ИИ. По его оценке, технологии удешевляют подготовку и запуск атак: сценарии, которые раньше требовали квалифицированной команды и недель работы, становится проще адаптировать и тиражировать.

Это не означает, что каждая атака успешна. Речь, по мнению Косинского, о снижении порога входа и переходе к массовому производству атак.

В ответ холдинг намерен автоматизировать реагирование, сокращать время между обнаружением угрозы и её локализацией, а также повышать устойчивость инфраструктуры видеоплатформ.

Доля атак, при подготовке которых подтверждено использование ИИ, в предоставленных данных не указана. Поэтому рост числа DDoS-атак и оценку роли нейросетей стоит различать: первое компания подкрепляет статистикой, второе — объяснение тенденции со стороны руководства.

RSS: Новости на портале Anti-Malware.ru