


Руководство Google считает китайскую технику угрозой

Эрик Шмидт назвал Китай «изощренным хакером»

Председатель правления Google Эрик Шмидт прямо назвал Китай одним из самых плодовитых и изобретательных взломщиков иностранных компаний. Подобные резкие высказывания были обнаружены в новой книге знаменитого бизнесмена The New Digital Age. Шмидт называет страну угрозой для всего капиталистического мира, обвиняя ее в том, что она шагнула на тонкую дорожку цифрового корпоративного шпионажа.


«Китай активнее всех в мире фильтрует информацию», – пишет Шмидт и его соавтор Джаред Коэн – бывший работник Государственного департамента США и нынешний руководитель инициативы Google Ideas.

Отметим, что на этой неделе The New York Times и The Wall Street Journal стали жертвами хакерских нападений со стороны китайских взломщиков. Предполагается, что правонарушители искали информацию, относительно освещения газетами азиатской страны.

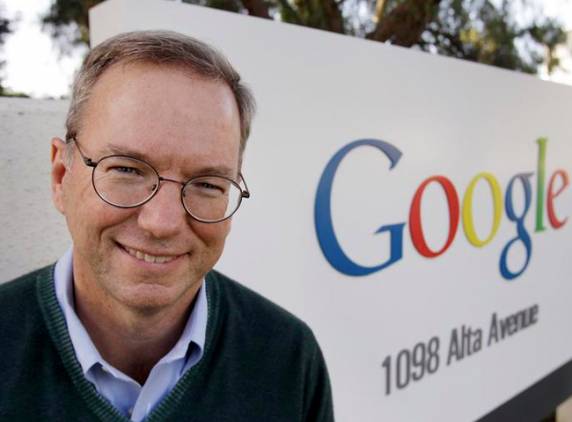
Эрик Шмидт на фоне офисов Google.

В «The New Digital Age» Шмидт и Коэн также предупреждают об опасности распространения влияния китайских технологических компаний, которые поддерживаются правительством. Эксперты считают, что вместе с ростом влияния Huawei, растет и влияние Китая. Между тем, американские технологические гиганты вроде Apple, Microsoft и Google не связаны с правительством столь же тесно, как китайские производители. Шмидт считает, что американцам нужно как можно ближе работать с крупнейшими американскими технологическими компаниями. Если этого не произойдет, то США окажется в весьма невыгодном положении.

В целом же авторы предсказывают, что с распространением мобильных устройств, Китай столкнутся с серьезным гражданским неповиновением, с которым правительство просто не справится.

Новая книга Эрика Шмидта The New Digital Age появится на прилавках США в апреле 2013 года.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru