


Руководство Google считает китайскую технику угрозой

Эрик Шмидт назвал Китай «изощренным хакером»

Председатель правления Google Эрик Шмидт прямо назвал Китай одним из самых плодовитых и изобретательных взломщиков иностранных компаний. Подобные резкие высказывания были обнаружены в новой книге знаменитого бизнесмена The New Digital Age. Шмидт называет страну угрозой для всего капиталистического мира, обвиняя ее в том, что она шагнула на тонкую дорожку цифрового корпоративного шпионажа.


«Китай активнее всех в мире фильтрует информацию», – пишет Шмидт и его соавтор Джаред Коэн – бывший работник Государственного департамента США и нынешний руководитель инициативы Google Ideas.

Отметим, что на этой неделе The New York Times и The Wall Street Journal стали жертвами хакерских нападений со стороны китайских взломщиков. Предполагается, что правонарушители искали информацию, относительно освещения газетами азиатской страны.

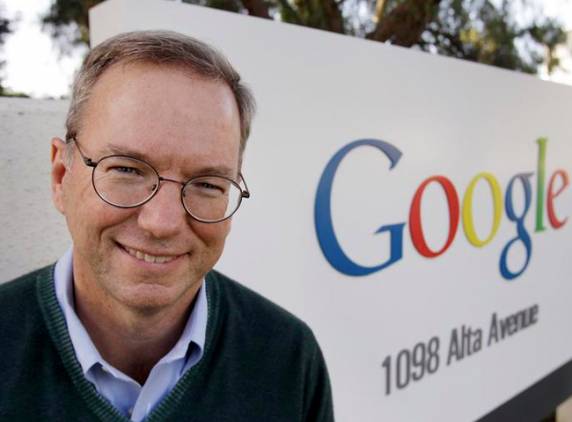
Эрик Шмидт на фоне офисов Google.

В «The New Digital Age» Шмидт и Коэн также предупреждают об опасности распространения влияния китайских технологических компаний, которые поддерживаются правительством. Эксперты считают, что вместе с ростом влияния Huawei, растет и влияние Китая. Между тем, американские технологические гиганты вроде Apple, Microsoft и Google не связаны с правительством столь же тесно, как китайские производители. Шмидт считает, что американцам нужно как можно ближе работать с крупнейшими американскими технологическими компаниями. Если этого не произойдет, то США окажется в весьма невыгодном положении.

В целом же авторы предсказывают, что с распространением мобильных устройств, Китай столкнутся с серьезным гражданским неповиновением, с которым правительство просто не справится.

Новая книга Эрика Шмидта The New Digital Age появится на прилавках США в апреле 2013 года.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru