


Индонезийский хакер взломал сайт, содержащий данные о посольствах КНР

Индонезийский хакер взломал сайт, содержащий данные о посольствах КНР

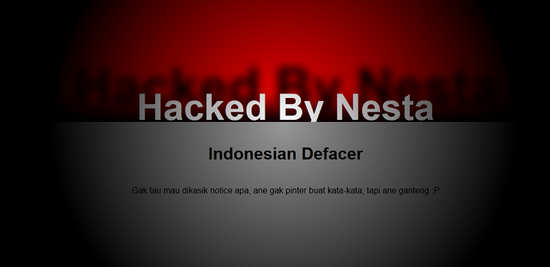
 Хакер, известный под ником Nesta, называя себя “индонезийский Defacer,” взломал сайт chinese-embassy.com. На этом сайте размещается информация о посольствах и консульствах КНР, а также о правилах подачи заявок на получение визы.

Все страницы сайта хакер заменил собственной страницей:


Известно, что Nesta отправил сообщение администраторам chinese-embassy.com, но так как оно написано на индонезийском языке, его содержание остаётся неизвестным (попытка перевести текст сообщения на английский не увенчалась успехом).

 По информации Cyber War News.info, до этого инцидента Nesta взломал и обезобразил более 3000 интернет-сайтов. Однако, судя по данным его профиля на zone-h.org, ни один из этих вебсайтов, похоже, не является достаточно крупным и известным. Соответственно, уровень защиты подобных сайтов, как правило, оставляет желать лучшего.

 Chinese-embassy.com не является официальным правительственным сайтом. Однако при желании, (как это нередко бывает) взломавший его злоумышленник мог бы использовать сайт для распространения вредоносных программ или, что ещё хуже, целевых (направленных) кибератак.

Подпишитесь на новости

Заблокировать 95% VPN с помощью ИИ собирались власти в России

Искусственному интеллекту подыскали ещё одну работу — вычислять VPN, которые не поймали обычными средствами. При подготовке национального плана внедрения ИИ до 2030 года обсуждалось применение нейросетей для повышения эффективности блокировок до 95%.

Как выяснил «Коммерсантъ», в проекте предлагалось анализировать с помощью ИИ признаки 70% блокируемых VPN-сервисов.

Однако Минцифры заявило, что в актуальной версии документа этой меры нет. По словам источника издания, сейчас трафик уже проверяют интеллектуальные алгоритмы, но к ИИ они не относятся.

Нейросеть могла бы искать VPN по косвенным признакам соединений. Проблема в том, что похожим образом могут выглядеть корпоративные подключения, облачные сервисы и голосовая связь.

Одна ошибка фильтра, и вместо обходного сервиса отваливается рабочий инструмент. Эксперты предупреждают: на больших объёмах трафика даже небольшая доля ошибок способна затронуть множество легитимных соединений.

Поэтому один из предложенных подходов — поручить модели поиск подозрительных узлов, а блокировать их после отдельной проверки.

RSS: Новости на портале Anti-Malware.ru