


Итальянские хакеры предлагают инструмент для шпионажа

Итальянские хакеры предлагают инструмент для шпионажа

Корпорация Symantec раскрывает данные о новой интеллектуальной вредоносной программе, созданной злоумышленниками для хищения информации. Под угрозой компьютеры, работающие и на ОС Windows, и на Mac OS, а также мобильные устройства.

Эксперты сообщают, что вирус обладает уникальной способностью распространяться, в том числе, и через виртуальные машины, если соответствующее ПО виртуализации установлено на компьютере. Есть предположение, что он был создан программистами из Италии как инструмент для ведения частных расследований или шпионажа, включая запись аудио и хищение информации из адресных книг.

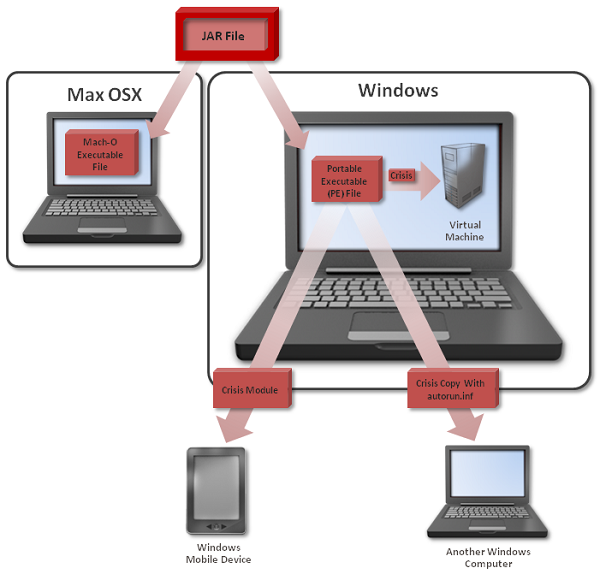
Последнее время эксперты изучают обнаруженные угрозы OSX.Crisis и W32.Crisis –высокоинтеллектуальный вирус-шпион, одновременно использующий множество векторов заражения и схем кражи информации.


Рисунок 1. Схема работы Crisis


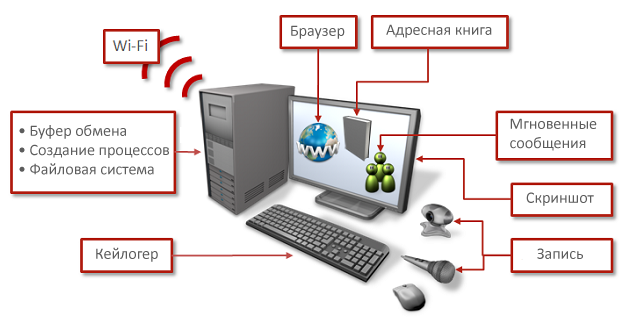
Угроза нацелена на компьютеры под управлением операционных систем Windows и Mac OS, а также мобильные устройства под управлением Windows Mobile. Помимо этого она способна проникать и в виртуальные машины в тех случаях, когда они присутствуют на компьютере. Эксперты Symantec полагают, что это первый вирус, способный инфицировать гостевые виртуальные машины после заражения их хоста. Из функций хищения информации следует особенно отметить хищение информации из социальных сетей Twitter и Facebook, а также писем Web-сервиса GMail.


Рисунок 2. Функционал Crisis по краже информации


Более полная информация доступна в отчете Symantec «Crisis: The Advanced Malware» («Crisis: продвинутое вредоносное ПО»).

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru