


Корейские кибершпионы атакуют Россию

Корейские кибершпионы атакуют Россию

 В наши дни кибершпионаж превращается в повседневное явление, которым сложно кого-то удивить. США обвиняют в кибершпионаже Китай. Китай и Франция обвиняют в аналогичной деятельности США, а все вместе обвиняют Иран. Однако новая операция киберпреступников, которую раскрыли эксперты компании FireEye, имеет совсем других действующих лиц: Россию и Корею.

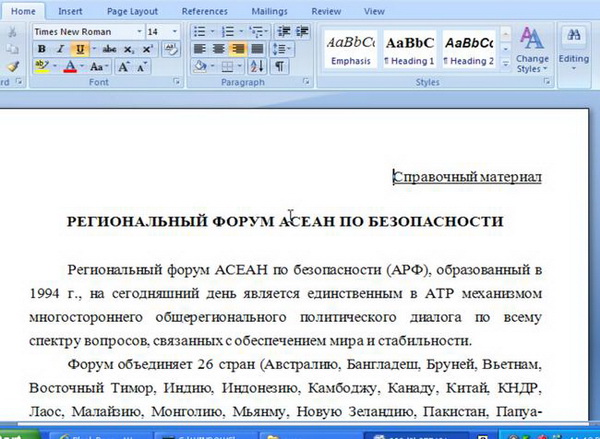
Исследователи обнаружили APT-угрозу, действия которой направленны на кражу информации из информационных сетей различных предприятий и организаций России. По имеющимся данным, вредоносная программа, замаскированная под обычный документ Microsoft Word, ворует конфиденциальную информацию предприятий и организаций, работающих в сфере образования, информации, телекоммуникаций, исследований космического пространства и т. д.

 Изображение

Специалисты FireEye подозревают в организации данной кибершпионской операции Южную Корею или КНДР. Какая из двух стран причастна к инциденту не уточняется. Однако известно, что SMTP-сервера и C&C-сервера, используемые вредоносом, расположены в одной из вышеуказанных стран. К тому же шрифты документа, использованного злоумышленниками в качестве приманки, Batang и KP CheongPong, также являются корейскими. Кроме того существует несколько других подсказок, которые указывают на то, что для организаторов операции корейский язык является родным.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru