


Корейские кибершпионы атакуют Россию

Корейские кибершпионы атакуют Россию

 В наши дни кибершпионаж превращается в повседневное явление, которым сложно кого-то удивить. США обвиняют в кибершпионаже Китай. Китай и Франция обвиняют в аналогичной деятельности США, а все вместе обвиняют Иран. Однако новая операция киберпреступников, которую раскрыли эксперты компании FireEye, имеет совсем других действующих лиц: Россию и Корею.

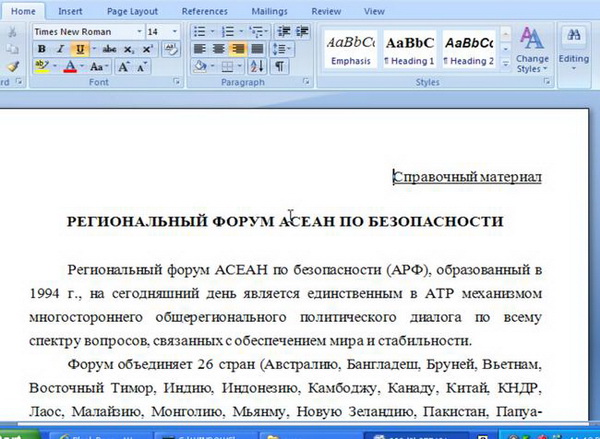
Исследователи обнаружили APT-угрозу, действия которой направленны на кражу информации из информационных сетей различных предприятий и организаций России. По имеющимся данным, вредоносная программа, замаскированная под обычный документ Microsoft Word, ворует конфиденциальную информацию предприятий и организаций, работающих в сфере образования, информации, телекоммуникаций, исследований космического пространства и т. д.

 Изображение

Специалисты FireEye подозревают в организации данной кибершпионской операции Южную Корею или КНДР. Какая из двух стран причастна к инциденту не уточняется. Однако известно, что SMTP-сервера и C&C-сервера, используемые вредоносом, расположены в одной из вышеуказанных стран. К тому же шрифты документа, использованного злоумышленниками в качестве приманки, Batang и KP CheongPong, также являются корейскими. Кроме того существует несколько других подсказок, которые указывают на то, что для организаторов операции корейский язык является родным.

Подпишитесь на новости

Мошенники используют ChatGPT[.]com для заражения Windows трояном

Знакомый адрес ChatGPT[.]com ещё не гарантирует, что перед вами официальный продукт OpenAI. Исследователи из Huntress обнаружили кампанию, в которой злоумышленники создали пользовательский GPT «Plus 5.6» и через него заманивали людей на сайт с якобы проверкой безопасности.

Название имитировало обозначение модели, а страница действительно находилась на ChatGPT.com.

В некоторых расследованных случаях пользователи попадали туда из рекламного результата Google по запросу «ChatGPT». Доверенный домен и верхняя строчка поиска — убедительная упаковка.

На обращения бот выдавал практически одинаковый ответ: основной сервис якобы испытывает проблемы, поэтому нужно перейти на резервный домен. Ссылка вела на Google Sites, где посетителя встречала поддельная проверка Cloudflare.


Дальше включался ClickFix: человеку предлагали скопировать команду и выполнить её в Windows. Никакой проверки, запуск начинал многоэтапное заражение трояном удалённого доступа. Вредонос позволяет злоумышленнику управлять компьютером, просматривать файлы и экран, использовать камеру и микрофон.

Huntress расследовала не менее 40 инцидентов, связанных с конкретным сайтом этой кампании. При этом только для двух заражений подтверждён вход через вредоносный GPT.

После обращения исследователей первый GPT удалили 25 сентября. Однако уже 27 сентября Huntress обнаружила другой, связанный с той же кампанией.

Главная уловка — доверие к площадке. Пользовательский бот на официальном сайте остаётся контентом стороннего автора.

RSS: Новости на портале Anti-Malware.ru