

Ньюйоркские студенты перегрузили почту котиками

Нью-йоркский студент устроил «апокалипсис» в электронной почте

Один из студентов Нью-йоркского университета открыл неожиданную лазейку в почтовой системе, получив возможность одновременно рассылать письма 44 тысячам сокурсников. Это событие, вызвавшее неконтролируемые потоки писем уже получило неофициальное название «Replyallcalypse», по аналогии с книгой Robopocalypse Дэниэла Уилсона.


Почтовый апокалипсис прошел на этой неделе, когда местное управление отправило студентам электронное сообщение с неправильными настройками. Один из учащихся нечаянно ответил на этот email и разослал ответ 39979 пользователей. Они получили сообщение следующего содержания: «Ты хочешь, чтобы я это сделал?» Изначально студент попросту хотел направить письмо своей маме, но вместо этого неожиданно стал другом по переписке со всеми ребятами в общежитии.

Тут то и началось самое интересное. По сети начали курсировать тысячи сообщений, рикошетом отбиваясь от одного ящика к другому. Только спустя 24 часа после события, технический отдел университета блокировал эту рассылку.

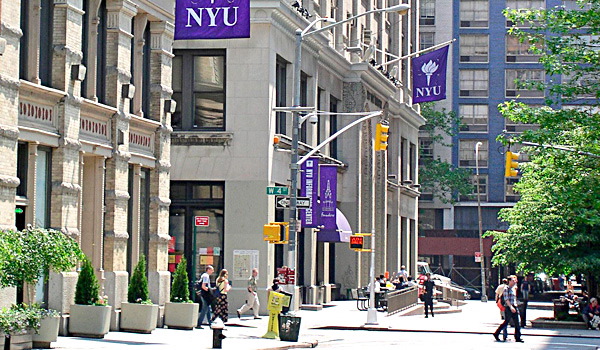
Фотография университета Нью-Йорка.

Разумеется, студенты не стали использовать данную возможность для более высокой цели или для получения новых знаний. Они попросту решили посмеяться. Молодые люди начали рассылать друг другу фотографии киноактера Николаса Кейджа, жалобы на слишком высокую плату за обучение, а также многочисленные просьбы прекратить надоедать им письмами.

«Нам дали великую силу», – говорит первокурсница Келли Веилл в газете NYU Local. «На мгновение мы постарались быть благоразумными, но потом отказались от этой идеи и начали рассылать всем фотографии котиков».

Инцидент в нью-йоркском университете имел широкий резонанс в Интернете, хотя он и не принес серьезного ущерба учебному заведению. Сообщения о «Replyallcalypse» даже попали на страницы популярного развлекательного сайта 9gag.

Подпишитесь на новости

Фишинг под видом договоров: группа Rezet разослала письма на 7000 адресов

Исследователи из Ф6/F6 обнаружили у кибершпионской группы Rezet панель AnyDoor для автоматизации фишинговых атак. По их оценке, инструмент создан с помощью ИИ. Через него злоумышленники отправили письма более чем на 7000 адресов, а одна из октябрьских рассылок охватила свыше 4800 получателей.

Подробности опубликованы в исследовании F6. AnyDoor собирает вредоносные файлы, выполняет массовую рассылку писем и предоставляет доступ к заражённым устройствам.

Аналитики нашли панель на управляющем сервере Rezet при изучении сентябрьских атак. После её переноса на другой хост в октябре специалисты снова обнаружили инструмент и продолжили наблюдение.


О применении нейросетей при разработке, по мнению F6, говорят комментарии в коде, оформление интерфейса и ошибки в логике скриптов. Исследователи предполагают, что панель ещё дорабатывается: сбои в цепочке заражения сохраняются, хотя инструмент уже используют в атаках.


Письма направляли промышленным, логистическим, финансовым и медицинским организациям, а также НИИ и компаниям других отраслей. Вредоносные EXE-файлы маскировали под акты, договоры и техническую документацию. Для отправки Rezet чередовала учётные записи на Яндексе.


Около 85% адресатов использовали домены в зоне .ru. Всего в базе рассылок обнаружены адреса в 25 национальных доменных зонах. Среди получателей были организации из стран СНГ, Европы, Азии и Африки.

Rezet также известна как RareWerewolf, LibrarianGhouls и LibrarianLikho. Группа действует как минимум с конца 2018 года. Её основные цели — кража данных и получение постоянного удалённого доступа к устройствам.

RSS: Новости на портале Anti-Malware.ru
