


Доступ к соц-сети закрыли все интернет-провайдеры в стране

В Таджикистане вновь заблокировали Facebook

Как сообщает информагентство «РИА Новости», власти Таджикистана заблокировали гражданам страны доступ в Facebook после того как в социальной сети начали высказывать критику по отношению к руководству государства.


Запрет вступил в силу вчера, после того как шесть интернет-провайдеров, работающих в стране, получили письменное распоряжение от руководителя правительственной Службы связи Бега Зухурова. Блокировка Facebook началась еще в прошлое воскресенье, но тогда доступ к сети заблокировали только 3 компании-провайдера.

По словам Зухурова, к нему неоднократно обращались представители общественности и возмущенные жители Таджикистана, сообщая, что в сети «идут оскорбления руководителей государства» от неизвестных людей. По мнению руководителя, за это «злодеи» получают денежную компенсацию.

Отметим, что ранее в Таджикистане ранее пытались заблокировать социальную сеть. Первая попытка была проведена 3 марта 2012, однако уже через 6 дней Facebook снова открыли.

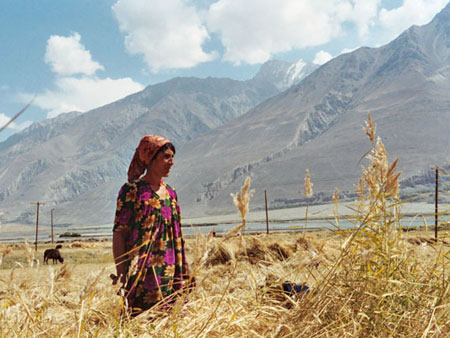
Фотография фантастических видов Таджикистана.

Эксперты не видят причин блокировки. Замдиректора Центра стратегических исследований при президенте Таджикистана Сайфулло Сафаров считает, что закрывать сайты не нужно, тем более, когда речь идет о проектах международного характера. Такая политика попросту нарушает конституционные права граждан на получение информации. Подобная блокировка возможна только в том случае, если информационной безопасности Таджикистана угрожает непосредственная опасность.

Сегодня количество пользователей Facebook в Таджикистане составляет 41 тыс. человек. В сети представлены пресс-служба президента, министр иностранных дел, спикер верхней палаты парламента, мэр Душанбе, несколько высокопоставленных чиновников.

Всего в Таджикистане живет около 7 млн человек, а ВВП на душу населения составляет $831 (по данным на 2011 год). В стране имеются огромные залежи полезных ископаемых, включая серебро, уран, золото, уголь, алюминий и драгоценные камни.

Подпишитесь на новости

Хакеры используют подписанные файлы ChatGPT и Claude для запуска вредоноса

Хотели ИИ-помощника, получили работу на чужой криптокошелёк. Исследователи обнаружили кампанию Yoba: злоумышленники распространяют вредоносные Windows-приложения под видом настольных клиентов ChatGPT и Claude. Приманки размещают в GitHub-репозиториях и на страницах GitHub.

Как рассказали специалисты Check Point Research, внутри архивов лежат настоящие подписанные исполняемые файлы OpenAI и Anthropic.

А рядом находится вредоносная библиотека, которую эти файлы загружают при запуске. Классическая сторонняя загрузка DLL: доверенный процесс запускает недоверенный код.


Взлома самих OpenAI или Anthropic исследование не выявило. Атакующие используют их файлы и репутацию, чтобы придать подделке убедительности.

Дальше Yoba закрепляется через планировщик задач Windows. Для получения полезной нагрузки задействует Telegram, DNS over HTTPS и файловый хостинг Catbox. Даже аватарка телеграм-канала участвует в формировании домена для связи.

В изученной цепочке конечной нагрузкой оказался майнер XMRig. Он приостанавливает добычу, когда пользователь активно работает за компьютером, — лишний раз палиться незачем. Но загрузчик способен доставлять и другие программы либо PowerShell-сценарии.

RSS: Новости на портале Anti-Malware.ru