

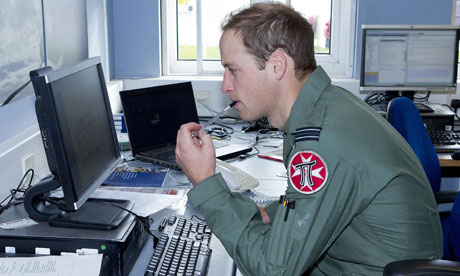

На официальных фото принца Вильяма случайно оказалась секретная информация

На официальных фото принца Вильяма случайно оказалась секретная информация

 На серии официальных фото принца Вильяма, проходящего службу в ВВС Великобритании, оказалась секретная информация. Фотографии были сделаны штатным фотографом Министерства обороны Великобритании на базе ВВС Великобритании РАФ Велли (RAF Valley),расположенной на острове, на севере Уэльса.

 На посту!

Изначально планировалось использовать эти фотографии с целью пиара. Они должны были показать активное участие принца в работе поисково-спасательного отряда ВВС Великобритании. Но в конечном итоге стали причиной очередного скандала. На четырех фотографиях оказались компьютеры ВВС, на экранах мониторов которых были отчетливо видны различные конфиденциальные данные. Также на заднем плане отчетливо просматривались данные с информационных досок. По информации The Daily Mail, на одной из фотографий Вильям запечатлен в помещении для предполетного инструктажа перед компьютером с открытой страницей запроса пароля. Еще на одной фотографии отчетливо просматриваются документы на столе и сообщения электронной почты на экране монитора. На ряде других фотографий оказались листы с логинами и паролями, приколотыми на стену

В свою очередь, The Inquirer утверждает, что на одной из фотографий, под названием «Flt. Lt. Wales is part of a four man crew», принц Вильям сидит перед компьютерной панелью, на которой отчетливо виден логин и пароль.

После того, как Министерство обороны Великобритании обнаружило, что на фотографии попала секретная информация, которую при желании можно достаточно легко считать, четыре фотографии сразу же исчезли с официального сайта Сент -Джеймского дворца. По данным The Guardian, все изъятые фотографии планируется вернуть, предварительно затерев попавшие на них секретные данные.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru