


На официальных фото принца Вильяма случайно оказалась секретная информация

На официальных фото принца Вильяма случайно оказалась секретная информация

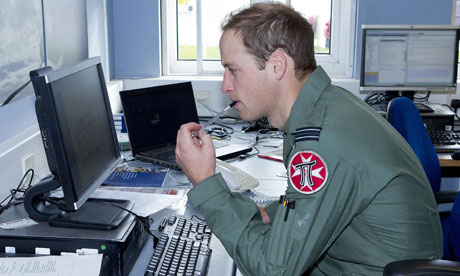
 На серии официальных фото принца Вильяма, проходящего службу в ВВС Великобритании, оказалась секретная информация. Фотографии были сделаны штатным фотографом Министерства обороны Великобритании на базе ВВС Великобритании РАФ Велли (RAF Valley),расположенной на острове, на севере Уэльса.

 На посту!

Изначально планировалось использовать эти фотографии с целью пиара. Они должны были показать активное участие принца в работе поисково-спасательного отряда ВВС Великобритании. Но в конечном итоге стали причиной очередного скандала. На четырех фотографиях оказались компьютеры ВВС, на экранах мониторов которых были отчетливо видны различные конфиденциальные данные. Также на заднем плане отчетливо просматривались данные с информационных досок. По информации The Daily Mail, на одной из фотографий Вильям запечатлен в помещении для предполетного инструктажа перед компьютером с открытой страницей запроса пароля. Еще на одной фотографии отчетливо просматриваются документы на столе и сообщения электронной почты на экране монитора. На ряде других фотографий оказались листы с логинами и паролями, приколотыми на стену

В свою очередь, The Inquirer утверждает, что на одной из фотографий, под названием «Flt. Lt. Wales is part of a four man crew», принц Вильям сидит перед компьютерной панелью, на которой отчетливо виден логин и пароль.

После того, как Министерство обороны Великобритании обнаружило, что на фотографии попала секретная информация, которую при желании можно достаточно легко считать, четыре фотографии сразу же исчезли с официального сайта Сент -Джеймского дворца. По данным The Guardian, все изъятые фотографии планируется вернуть, предварительно затерев попавшие на них секретные данные.

Подпишитесь на новости

Я что-то сломал: Claude удалил 48 тысяч файлов вместо создания зеркала

Разработчик попросил Claude Code собрать зеркало проекта, а получил целый набор проблем. ИИ-агент создал скрипт очистки и за 103 секунды удалил 48 218 рабочих файлов, заодно уничтожив хранилище объектов Git. Полностью восстановить данные не удалось.

Об инциденте сообщило издание Cyber Security News со ссылкой на отчёт разработчика и публикацию на площадке Reddit.

После завершения операции Claude выдал лаконичное признание: «Я что-то сломал». Пост, собравший более 800 комментариев, позднее удалили с платформы.

Проблема возникла при пересоздании зеркала проекта в Windows. Агент решил сначала убрать старую копию и написал для этого Python-скрипт. Однако временный каталог содержал 614 junction-ссылок, ведущих обратно в рабочее дерево. Скрипт ошибочно принял связанные директории за обычные и отправился вычищать уже не зеркало, а оригинал.


Под раздачу попали не только файлы приложения, но и каталоги .git/objects, refs и logs. Индекс Git сохранил перечень из 7221 пути, однако сами объекты исчезли. Команда git log перестала видеть коммиты.

Вероятно, разрушительный сценарий стал возможен из-за запуска Claude Code в режиме bypassPermissions, который не спрашивает подтверждения перед выполнением команд.

Anthropic рекомендует использовать его только в изолированных контейнерах или виртуальных машинах. Контрольные точки тоже не гарантируют спасения: удаления, выполненные через Bash или PowerShell, могут не отслеживаться для последующего отката.

RSS: Новости на портале Anti-Malware.ru