


Республиканцы выступили против инициативы Обамы

Сенаторы США отказались принять Cybersecurity Act 2012

Сенат США в очередной раз отклонил Cybersecurity Act 2012 (CSA2012). Результаты голосования составили 51 к 47.


Администрация президента Обамы не готова полностью списывать со счетов законопроект и собираеся использовать все имеющиеся в ее распоряжении средства для обеспечения прохождения этого закона. Возможно, администрация даже прибегнет к тому, что представит CSA2012 в виде указа президента, что автоматически сделает свод правил законом. На таком решении вопроса настаивает координатор по вопросам кибербезопасности в Белом Доме Майкл Дэниэл.

По его мнению, без адекватного законодательства США попросту не сможет ничего противопоставить опасностям, которые угрожают стране в киберпространстве. Напомним, что в прошлом месяце министр обороны Леон Панетта заявил, что кибер-атаки могут нанести стране такие же разрушения, как и теракты 11 сентября.

Тем временем эксперты говорят, что нежелание сенаторов принять акт является лишь демонстрацией силы, призванной показать новоизбранному президенту, кто на самом деле хозяйничает в стране. Руководитель государства неоднократно выражал всестороннюю поддержку этого закона, который бы обеспечил более надежную защиту важных систем, контролирующих водоснабжение, финансовые организации, транспорт и электрические сети.

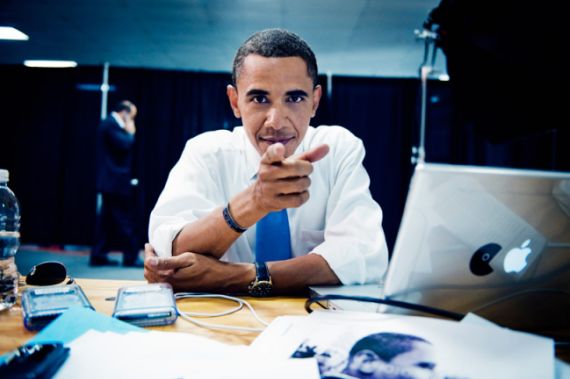
Президент Обама за компьютером.

Обама подчеркивал, что непринятие закона является высшей формой безответственности, так как это оставляет лазейку для хакеров и взломщиков. Его слова подтверждает сенатор Дайан Феинстайн, которая уверяет, что кибертакати становятся более частыми, изощренными и опасными.

Хотя билль так и не был принят, Сенат как нельзя близко подошел к одобрению закона по контролю над кибернетической безопасностью за долгие годы. Напомним, что республиканцы впервые заблокировали законопроект в августе, опасаясь, что это попросту затормозить развитие промышленности.

Особенным противником законодательства оказалась американская Торговая палата. По мнению его представителей, билль оказывает огромное давление на бизнес для внедрения систем защиты от взлома.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru